Traceroute
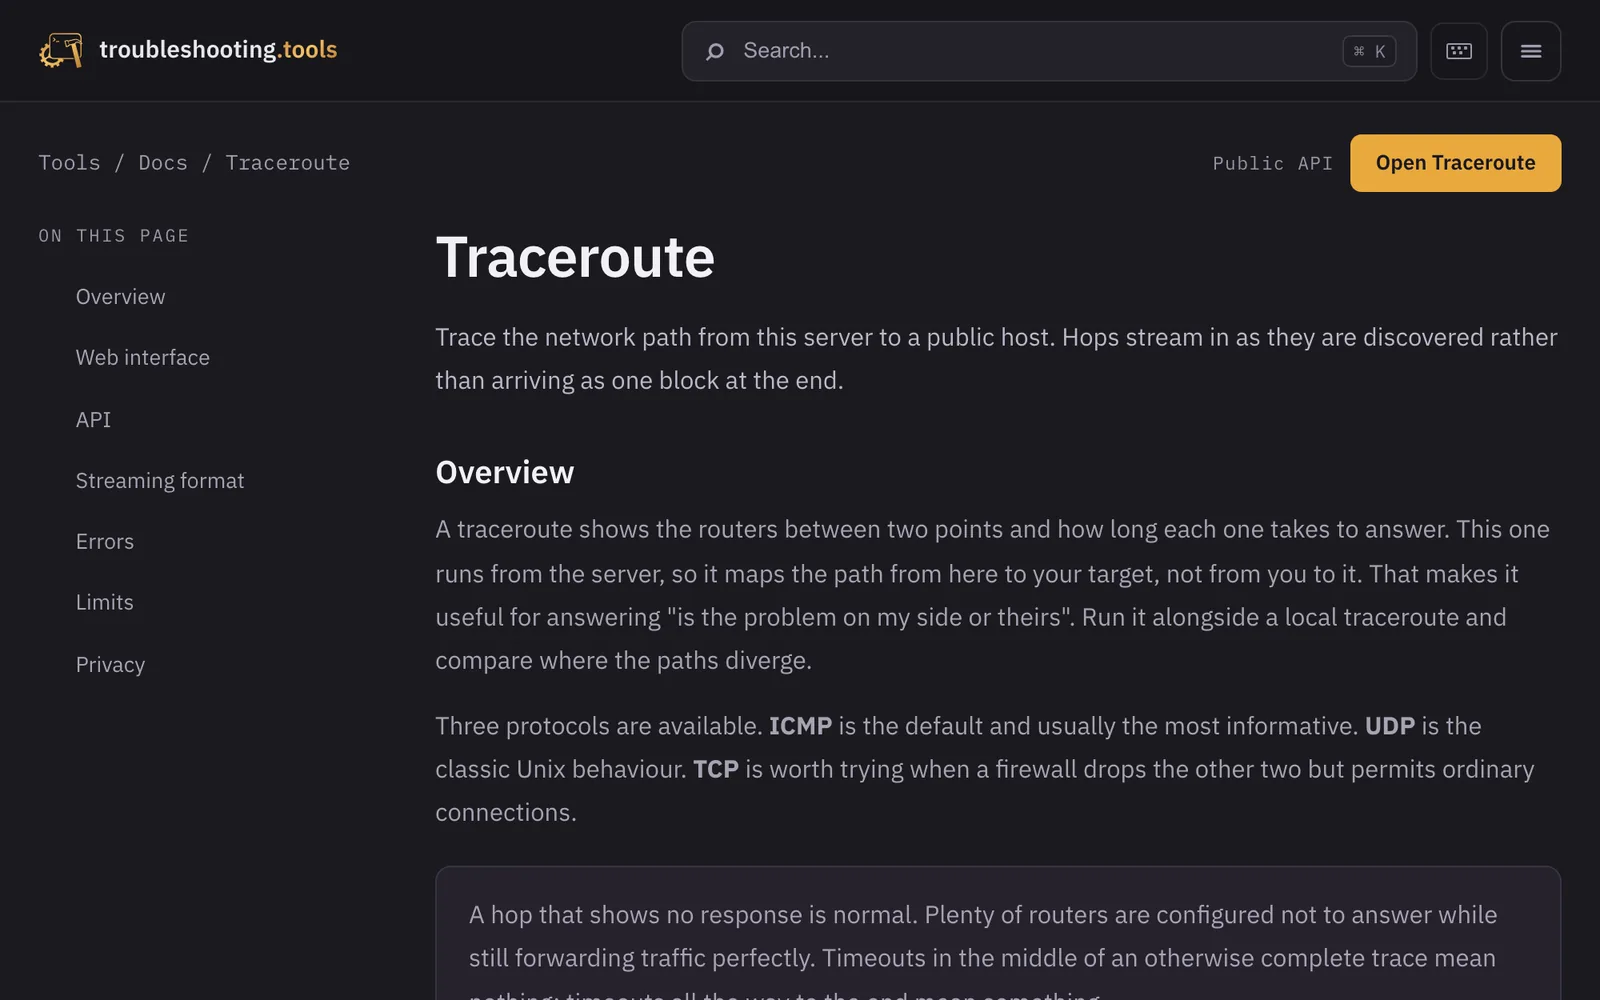
Stationen erscheinen live, während sie gefunden werden, wahlweise per ICMP, UDP oder TCP, mit getrennten Zeitüberschreitungen und Links zum IP- und DNS-Lookup.
Teil von
troubleshooting.tools
Technologien
Die Herausforderung
Ein Traceroute im Browser wartet oft, bis alles fertig ist, und zeigt dann einen Block Text. Filtert eine Firewall ICMP oder UDP, endet der Pfad scheinbar im Nichts. Und wer nur sieht „Zeitüberschreitung“, kann ein Rate-Limit am Router nicht von einem wirklich unterbrochenen Pfad unterscheiden.
Die Lösung
Jede Station wird als NDJSON an den Browser gestreamt, sobald sie gefunden ist. Gewählt werden kann zwischen ICMP, UDP und TCP, sodass ein Pfad auch hinter Filtern verfolgbar bleibt. Volle und teilweise Zeitüberschreitungen sind getrennte Felder, und jede Station ist mit dem IP- und DNS-Lookup verlinkt.
So läuft ein Trace
Eingabe und Optionen
Hostname, IPv4- oder IPv6-Adresse, dazu Protokoll (ICMP, UDP, TCP), Stationsgrenze (15, 20, 30) und Wartezeit pro Station (2, 3, 5 Sekunden). Werte außerhalb werden abgelehnt, nicht stillschweigend angepasst.
Live-Stream
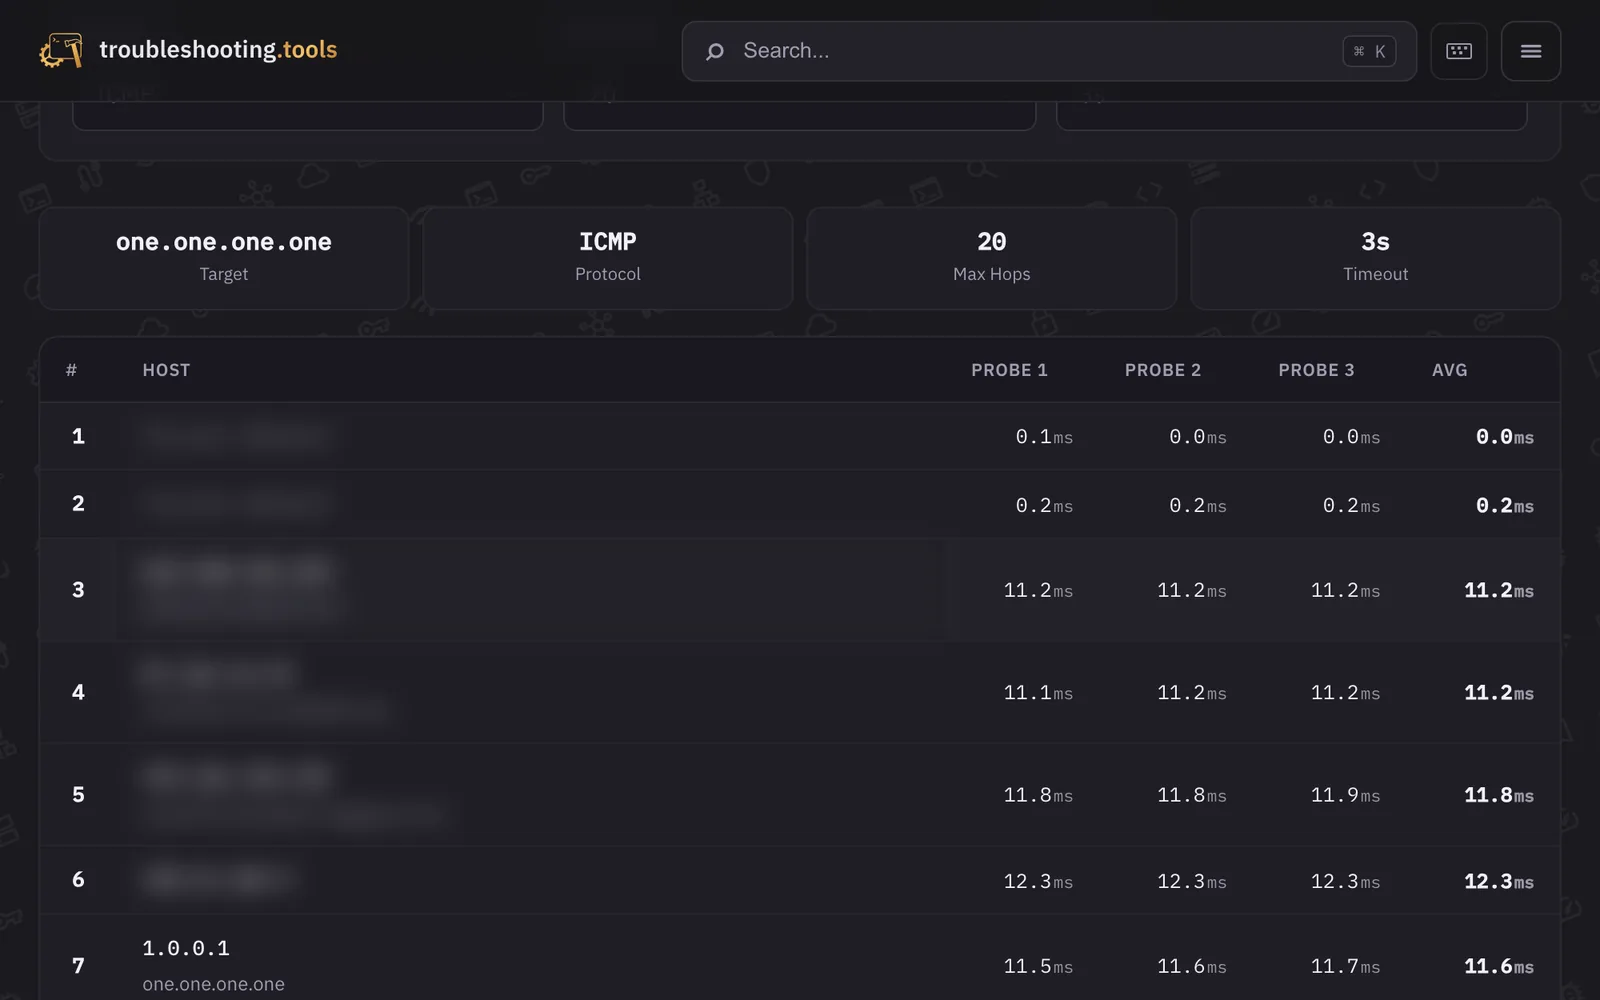
Der Server führt das System-traceroute aus und streamt jede Station als NDJSON: Nummer, Adresse, Reverse-DNS, bis zu drei Messzeiten, Durchschnitt und Zeitüberschreitungen. Ein abgebrochener Trace behält die gefundenen Stationen.
Verlinkt und erklärt
Jede Adresse öffnet den IP-Lookup, jeder Name den DNS-Lookup. Private Stationen erscheinen als Beschriftung statt als Adresse. Eine Zusammenfassung zeigt Stationszahl sowie mittlere, minimale und maximale Latenz.
API für curl
Per POST mit Ziel, Protokoll, Stationsgrenze und Wartezeit antwortet die API mit demselben NDJSON-Stream, den die Seite zeigt; mit curl -N erscheinen die Stationen live im Terminal. Validierungsfehler kommen vor dem Stream als echter HTTP-Status 400, nicht als Eintrag in einer 200-Antwort. Fehler nach Beginn des Streams kommen als eigener Eintrag. Das Rate-Limit gilt pro Adresse und meldet sich mit HTTP 429.
Feste Grenzen
Stationen, Wartezeit pro Probe und Gesamtlaufzeit sind begrenzt, sodass ein Ziel, das gar nicht antwortet, den Server nicht blockieren kann. Feste Links wie /check/traceroute/{ziel} starten den Trace beim Öffnen. Die Proben gehen vom Server aus, nicht vom Besucher.
Plattform und Betrieb
Das Tool läuft auf derselben Plattform wie alle Tools von troubleshooting.tools: reines PHP hinter nginx in einem Docker-Image, gemeinsames Layout und gemeinsamer Router, eine strikte Content Security Policy pro Route und kein CDN. GitLab CI testet jeden Branch, baut die Images mit Docker-in-Docker und rollt sie aus; strukturierte Logs und externe Uptime-Checks überwachen den Betrieb.
Datenschutz
Der Trace läuft vom Server aus: Router entlang des Pfads und das Ziel sehen den Server, nicht den Besucher. Für das Rate-Limit wird nur ein Hash der Adresse mit geheimem Schlüssel gespeichert, nie die Adresse selbst. Ziel und Protokoll stehen im Server-Log. Die Seite lädt nichts von Dritten.
Ergebnisse
Ein Traceroute, der live zeigt, was passiert, auch hinter Filtern noch Ergebnisse liefert und zwischen Rate-Limit und Unterbrechung unterscheidet, im Browser wie per curl.
Galerie
Screenshots der öffentlichen Seite mit Beispielzielen.