SSL/TLS Server Test
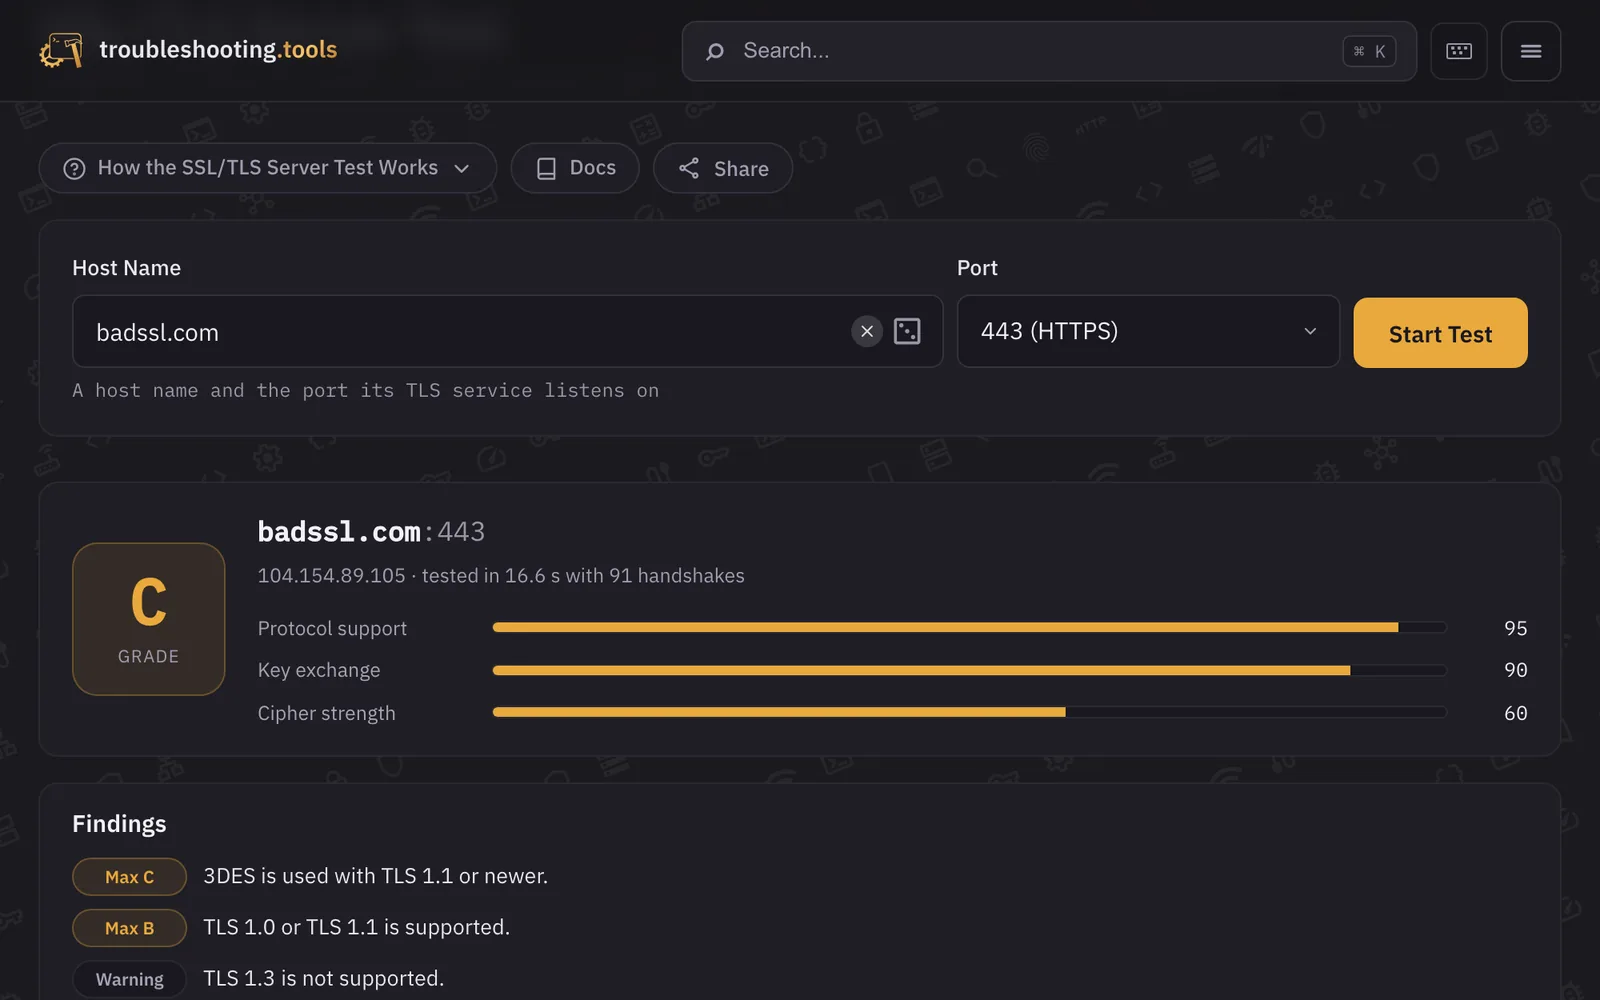
Ein eigener TLS-Scanner in PHP: Protokolle, Cipher-Suites, Vertrauen in vier Root-Stores, Widerruf, Handshake-Details und bekannte Schwachstellen, mit Note von A+ bis F.
Seit
2026
Teil von
troubleshooting.tools
Technologien
Die Herausforderung
Bekannte TLS-Tests sind entweder externe Dienste mit eigener Warteschlange oder Kommandozeilen-Werkzeuge. Viele bewerten Vertrauen nur gegen einen einzigen Root-Store, kennen widerrufene Zwischenzertifikate nicht und melden „sicher“, wenn ein Server auf eine Probe schlicht nicht antwortet.
Die Lösung
Der Scanner ist in reinem PHP geschrieben, mit selbst gebauten ClientHellos und eigener TLS-Record-Schicht für TLS 1.0 bis 1.2. Vertrauen wird für Mozilla, Microsoft, Apple und Chrome getrennt geprüft, die Note folgt Mozilla. Ergebnisse kommen Schritt für Schritt, und jede Feststellung sagt, wie weit sie die Note begrenzt.
Was geprüft wird
Protokolle und Handshake
SSL 2.0 bis TLS 1.3, jede Cipher-Suite je Version, Auswahlreihenfolge und Schlüsselaustausch-Gruppen inklusive des Post-Quanten-Hybrids X25519MLKEM768. Dazu sichere Neuverhandlung, Extended Master Secret, Downgrade-Schutz, OCSP-Stapling, Session-Resumption, Early Data und Toleranz gegenüber GREASE und großen ClientHellos.
Zertifikat, Vertrauen, Widerruf
Kette Zertifikat für Zertifikat, Vertrauen getrennt für vier Root-Stores aus der CCADB, von der CCADB widerrufene Zwischenzertifikate ausgeschlossen. Widerruf per OCSP mit Signaturprüfung, sonst per CRL. Note T für nicht vertrauenswürdig, M für falschen Namen.
Bekannte Schwachstellen
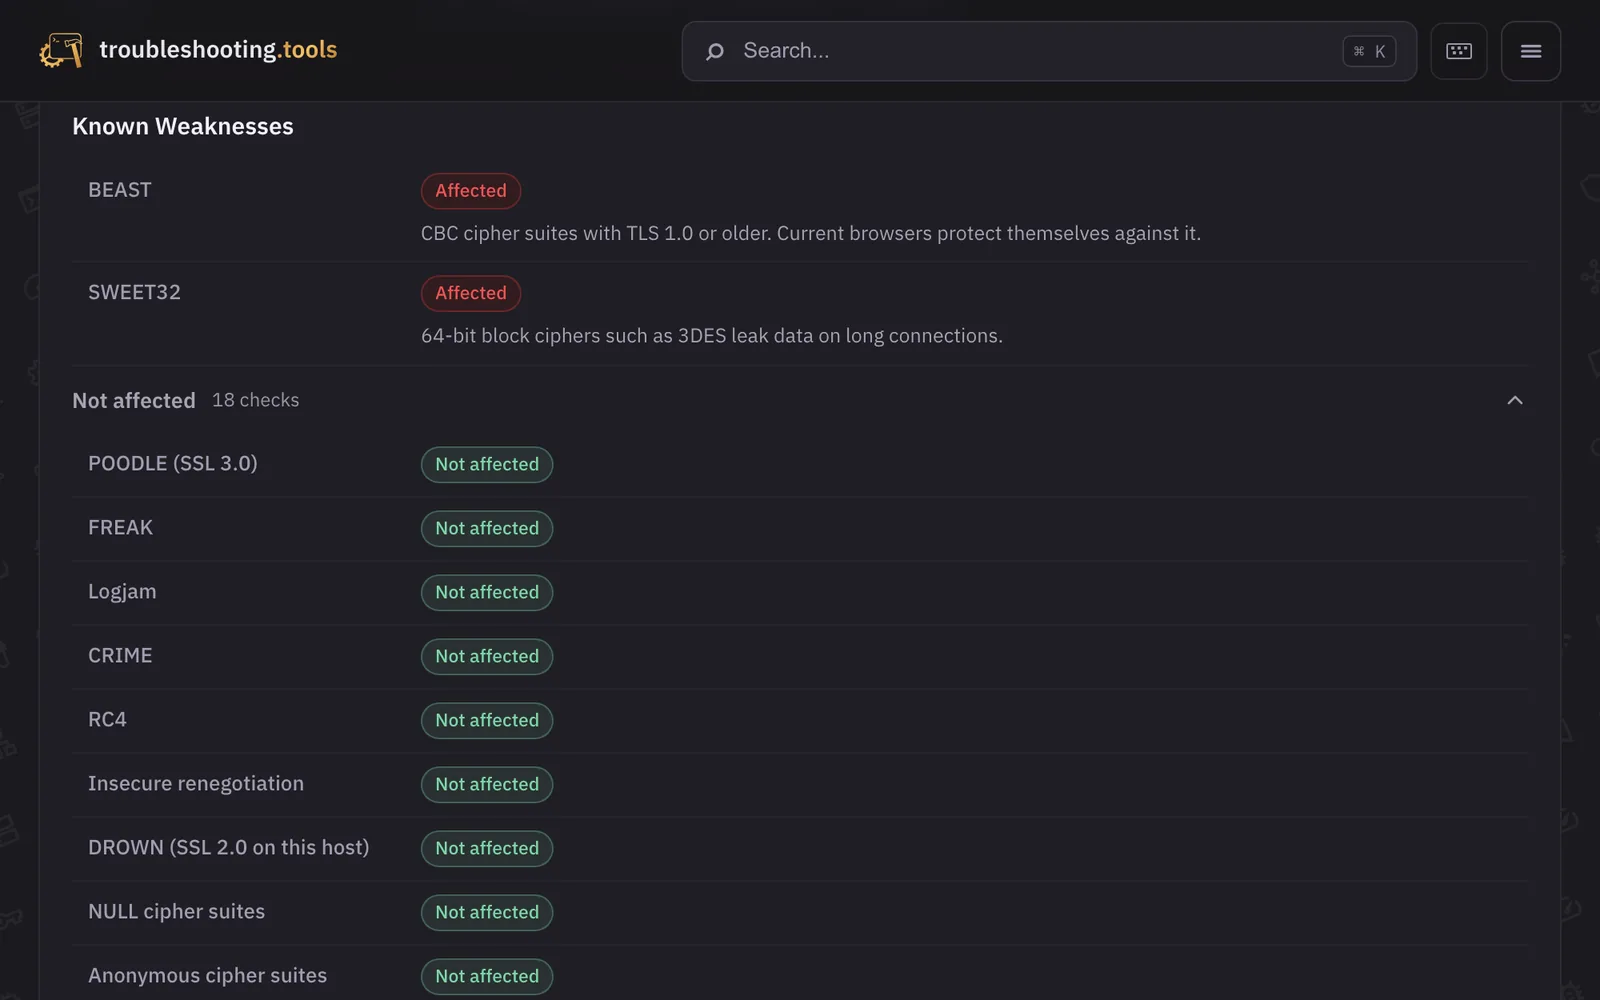
Abgeleitet: POODLE, BEAST, SWEET32, FREAK, Logjam, CRIME, RC4, DROWN und mehr. Aktiv geprüft: Heartbleed, CCS-Injection, Ticketbleed, ROBOT, POODLE-TLS, GOLDENDOODLE, Zombie POODLE und clientseitige Neuverhandlung. Jede Antwort ist betroffen, sicher, unklar oder nicht anwendbar.
Datenquellen
Die Root-Stores kommen aus der Common CA Database (CCADB), ein Bericht pro Hersteller und die Liste widerrufener Zwischenzertifikate, wöchentlich aktualisiert (CDLA-Permissive-2.0). Die HSTS-Preload-Liste ist die, die Chromium tatsächlich ausliefert, ebenfalls wöchentlich aktualisiert; auch Abdeckung durch übergeordnete Namen oder eine TLD wird erkannt. CAA-Einträge werden nach RFC 8659 geprüft. Namen löst der Server per DNS over HTTPS auf. Die Note folgt dem SSL-Labs-Bewertungsleitfaden, ist aber eine eigene Note.
Ehrliche Antworten
Ein Alert gilt als Antwort, Schweigen wird erneut gefragt, und bleibt es unklar, lautet das Ergebnis „unklar“ statt „sicher“. Ergebnisse werden eine Stunde pro Host und Port vorgehalten; eine Wiederholung zeigt das vorgehaltene Ergebnis mit Testzeit. Der Test deckt neben direktem TLS auch die STARTTLS-Ports für SMTP, IMAP und POP3 ab. Eine öffentliche API gibt es nicht. Ausgehende Verbindungen sind abgesichert und scheitern im Zweifel geschlossen.
Plattform und Betrieb
Das Tool läuft auf derselben Plattform wie alle Tools von troubleshooting.tools: reines PHP hinter nginx in einem Docker-Image, gemeinsames Layout und gemeinsamer Router, eine strikte Content Security Policy pro Route und kein CDN. GitLab CI testet jeden Branch, baut die Images mit Docker-in-Docker und rollt sie aus; strukturierte Logs und externe Uptime-Checks überwachen den Betrieb.
Datenschutz
Der Test läuft vom Server aus, der geprüfte Server sieht den Server, nicht den Besucher. Für das Rate-Limit wird nur ein HMAC-SHA256 der Adresse mit geheimem Schlüssel gespeichert, nie die Adresse selbst. Host und Port stehen im Server-Log. Vorgehaltene Ergebnisse enthalten nur, was der Server jedem zeigt. Die Seite lädt nichts von Dritten.
Ergebnisse
Ein eigenständiger TLS-Scanner, der Vertrauen so differenziert bewertet wie die großen Browser- und Betriebssystem-Hersteller, Widerruf und Preload ernst nimmt und lieber „unklar“ sagt als falsche Sicherheit zu melden.
Galerie
Screenshots der öffentlichen Seite mit Beispielzielen.