Sonos Radio Stream Checker
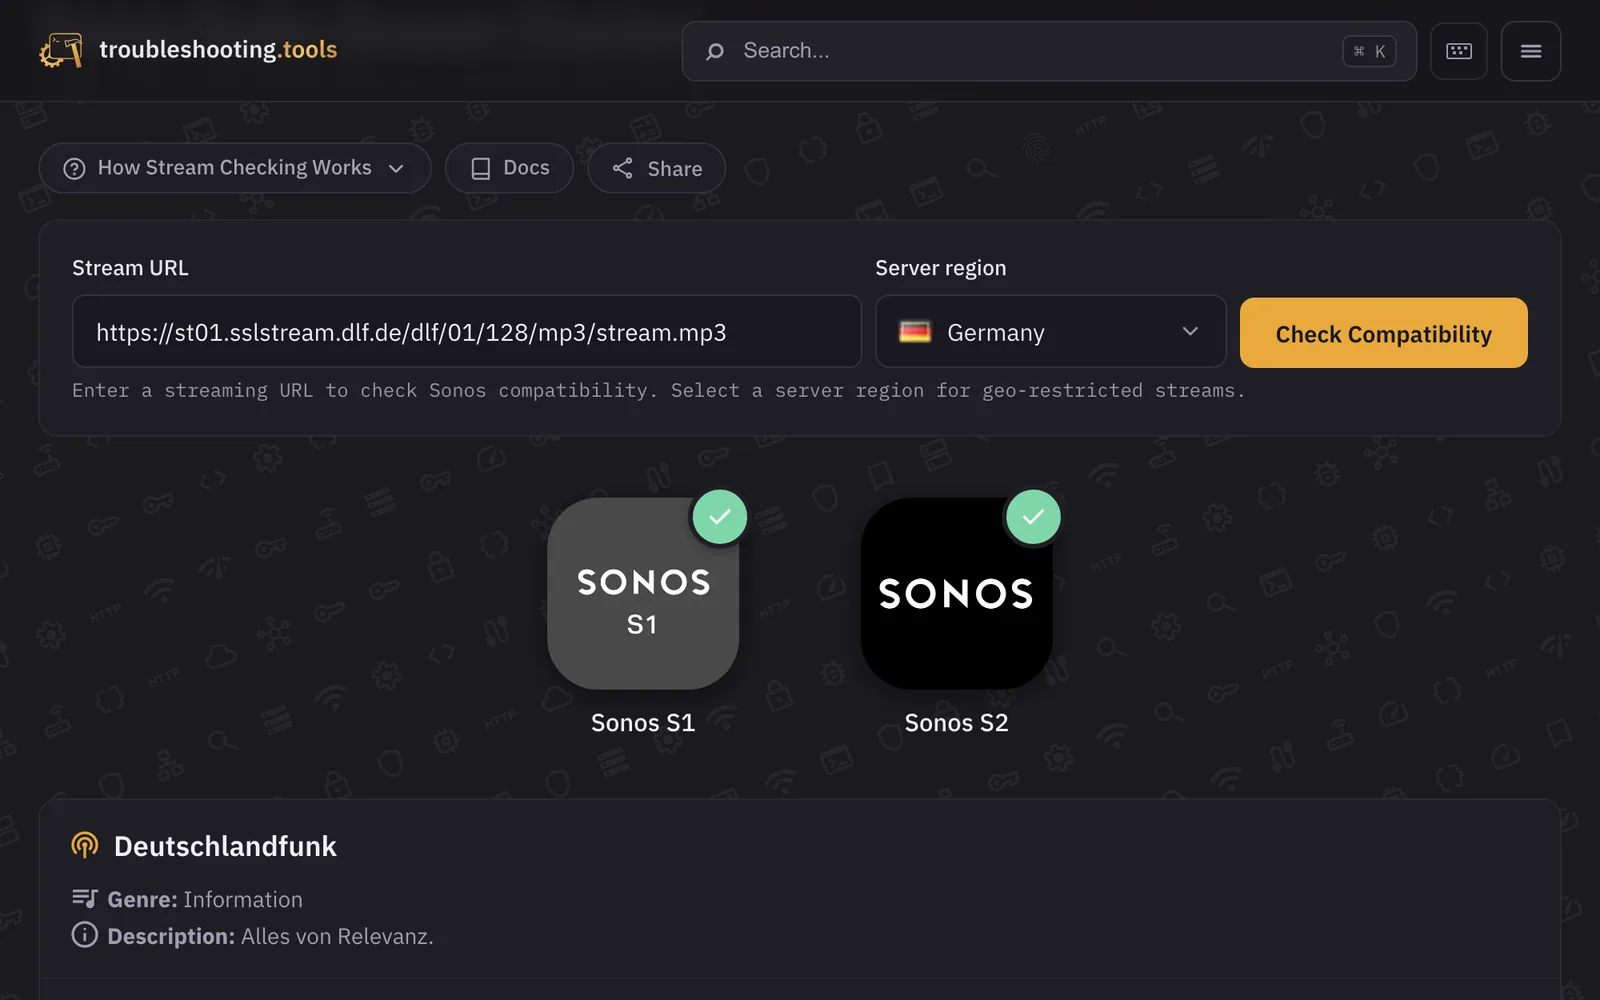
Getrennte Urteile für Sonos S1 und S2: jeder Redirect-Schritt mit TLS, Zertifikat und Audioformat geprüft, gegen das Vertrauensbündel, das die Player selbst laden.
Seit
2020
Teil von
troubleshooting.tools
Technologien
Die Herausforderung
Ein Stream, der im Browser läuft, spielt auf Sonos noch lange nicht. Die Player verlangen IPv4, TLS 1.2 oder neuer, bestimmte Cipher-Suites und Kurven, begrenzen Redirects und vertrauen nur ihren eigenen Wurzelzertifikaten. Fehlt ein Zwischenzertifikat, merkt der Browser das nicht, weil er es schon kennt, der Player aber schon. Und S1 und S2 verhalten sich unterschiedlich.
Die Lösung
Das Tool prüft jeden Schritt der Redirect-Kette einzeln, so wie der Player ihn abruft, und fällt getrennte Urteile für S1 und S2. Vertrauen wird gegen das veröffentlichte Bündel geprüft, das die Player selbst laden, per Fingerabdruck. Gescheiterte Handshakes werden mit dem echten Grund erklärt, und das Audioformat wird aus den ersten Bytes des Streams bestimmt.
Was pro Schritt geprüft wird
Verbindung
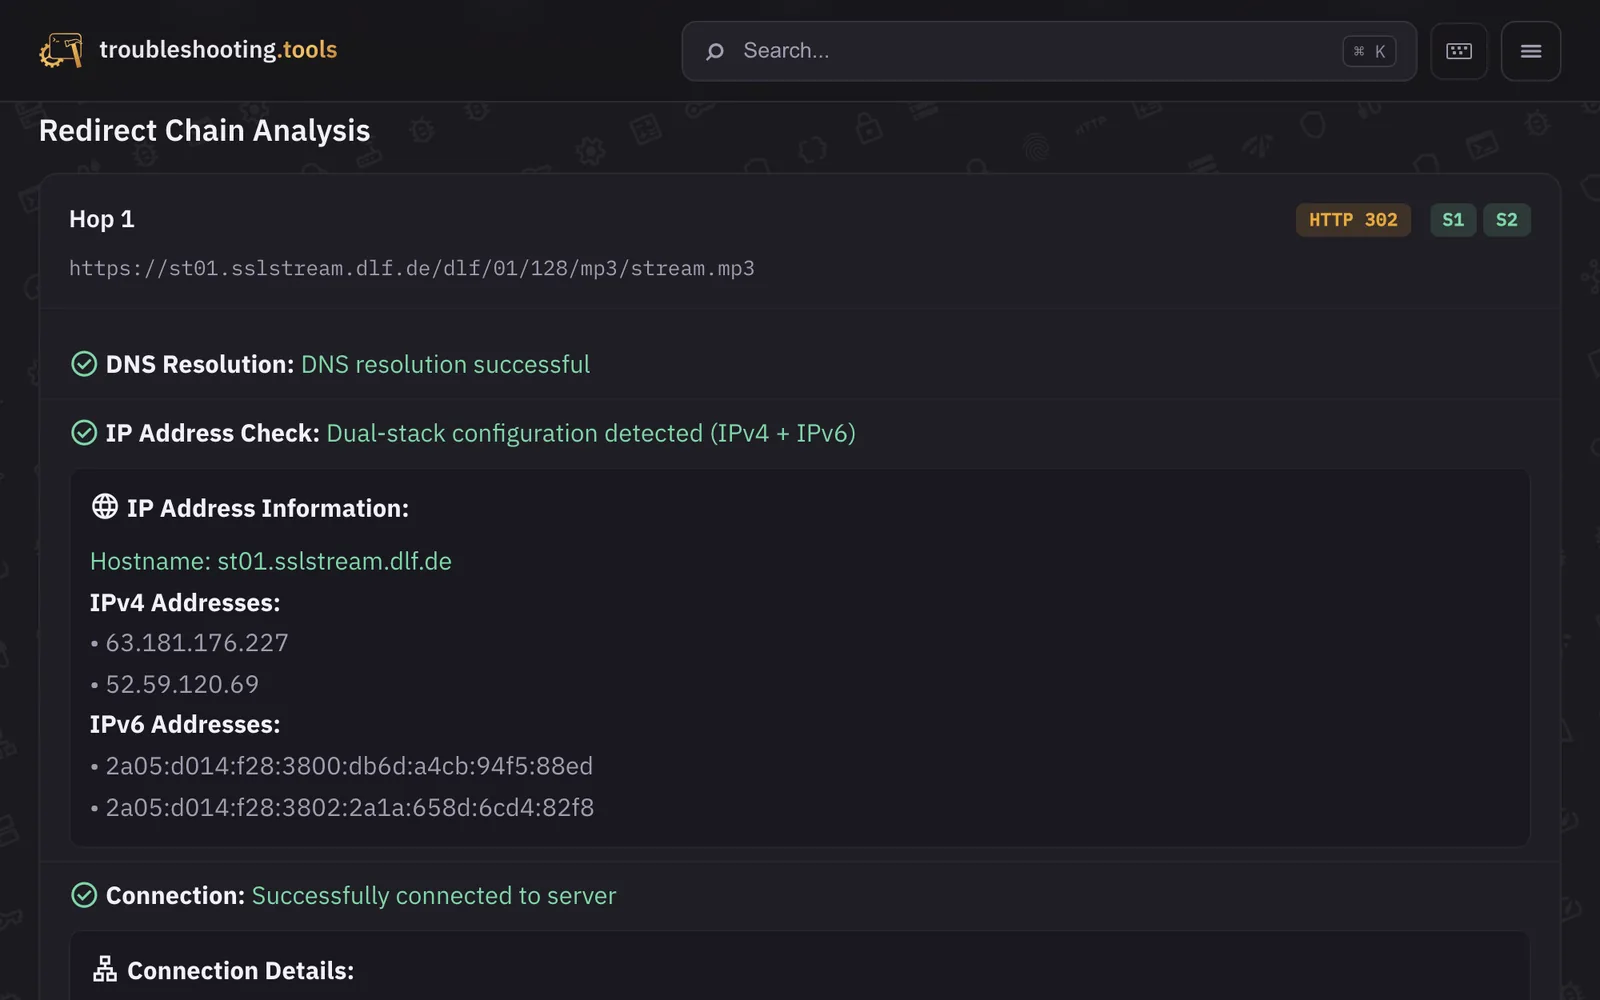
DNS-Auflösung, IPv4-Pflicht (ein reiner IPv6-Host scheitert), Verbindung mit verständlicher Fehlermeldung für 401, 403, 404, 5xx, Zeitüberschreitung oder abgelehnte Verbindung.
TLS und Zertifikat
Jede TLS-Version von 1.0 bis 1.3 einzeln geprüft, beidseitig festgelegt und mit zwei unabhängigen Signalen. Sechs ECDHE-Suites, Kurven P-256 und P-384, Zertifikatskette, Ablauf, Namensabgleich und der Sonos-Vertrauensstatus.
Audio und Metadaten
Content-Type, ICY-Header mit Sendername, Genre, Bitrate und Abtastrate sowie die ersten Kilobytes Audio. ffprobe bestimmt Codec, Abtastrate und Kanäle; das Format wird gegen MP3, AAC, FLAC, OGG und WMA geprüft.
Redirects, Playlists und Regionen
Die Redirect-Kette wird gegen die Hop-Grenze geprüft, die Sonos-Player durchsetzen. M3U- und PLS-Playlists werden gelesen, ihr erster Stream wird als eigene Anfrage mit eigener Redirect-Kette geprüft, wie es der Player tut. Jeder Redirect und jeder Playlist-Eintrag läuft durch denselben SSRF-Schutz wie die eingegebene URL. Geprüft werden kann aus Deutschland, den USA, Großbritannien oder Frankreich, um regional gesperrte Streams zu erkennen. Ausgehende Verbindungen sind abgesichert und scheitern im Zweifel geschlossen.
Vertrauen wie der Player
Grundlage ist das veröffentlichte Vertrauensbündel, das Sonos-Player herunterladen, abgerufen mit Prüfung, 30 Tage zwischengespeichert und per SHA-256-Fingerabdruck abgeglichen. Ist es nicht erreichbar, greift eine gepflegte Liste der Wurzeln. Fehlende Zwischenzertifikate werden erkannt, und gescheiterte Handshakes werden mit dem OpenSSL-Grund benannt: fehlendes Zwischenzertifikat, unbekannte Wurzel, abgelaufen, selbst signiert oder falscher Name.
Plattform und Betrieb
Das Tool läuft auf derselben Plattform wie alle Tools von troubleshooting.tools: reines PHP hinter nginx in einem Docker-Image, gemeinsames Layout und gemeinsamer Router, eine strikte Content Security Policy pro Route und kein CDN. GitLab CI testet jeden Branch, baut die Images mit Docker-in-Docker und rollt sie aus; strukturierte Logs und externe Uptime-Checks überwachen den Betrieb.
Datenschutz
Die Prüfung läuft vom Server aus, der Stream-Anbieter sieht den Server, nicht den Besucher. Für das Rate-Limit wird nur ein HMAC der Adresse mit geheimem Schlüssel gespeichert. Die geprüfte URL, die Region und die Urteile stehen im Server-Log. Audio-Bytes landen nur kurz in einer temporären Datei für ffprobe und werden sofort gelöscht. Die Seite lädt nichts von Dritten, auch die Sonos-Logos liegen auf dem eigenen Server.
Ergebnisse
Ein Prüfer, der die typischen Gründe benennt, warum ein Stream auf Sonos nicht spielt, getrennt für S1 und S2 und für jeden Schritt der Kette, statt nur „funktioniert nicht“ zu melden.
Galerie
Screenshots der öffentlichen Seite mit Beispielzielen.