Security Headers Check
HTTP-Sicherheitsheader mit Note von A+ bis F, jede Prüfung in Klartext erklärt und mehrfach gesendete Header so bewertet, wie Browser sie lesen.
Seit
2026
Teil von
troubleshooting.tools
Technologien
Die Herausforderung
Viele Header-Prüfer werten Header naiv: Schicken ein Proxy und die Anwendung denselben Header, kommt eine falsche Note heraus. Die erste Fassung dieses Tools gab troubleshooting.tools selbst deshalb ein B statt eines A. Dazu kommt das Risiko jedes Dienstes, der fremde URLs abruft: Er darf sich über Redirects nicht ins interne Netz lenken lassen.
Die Lösung
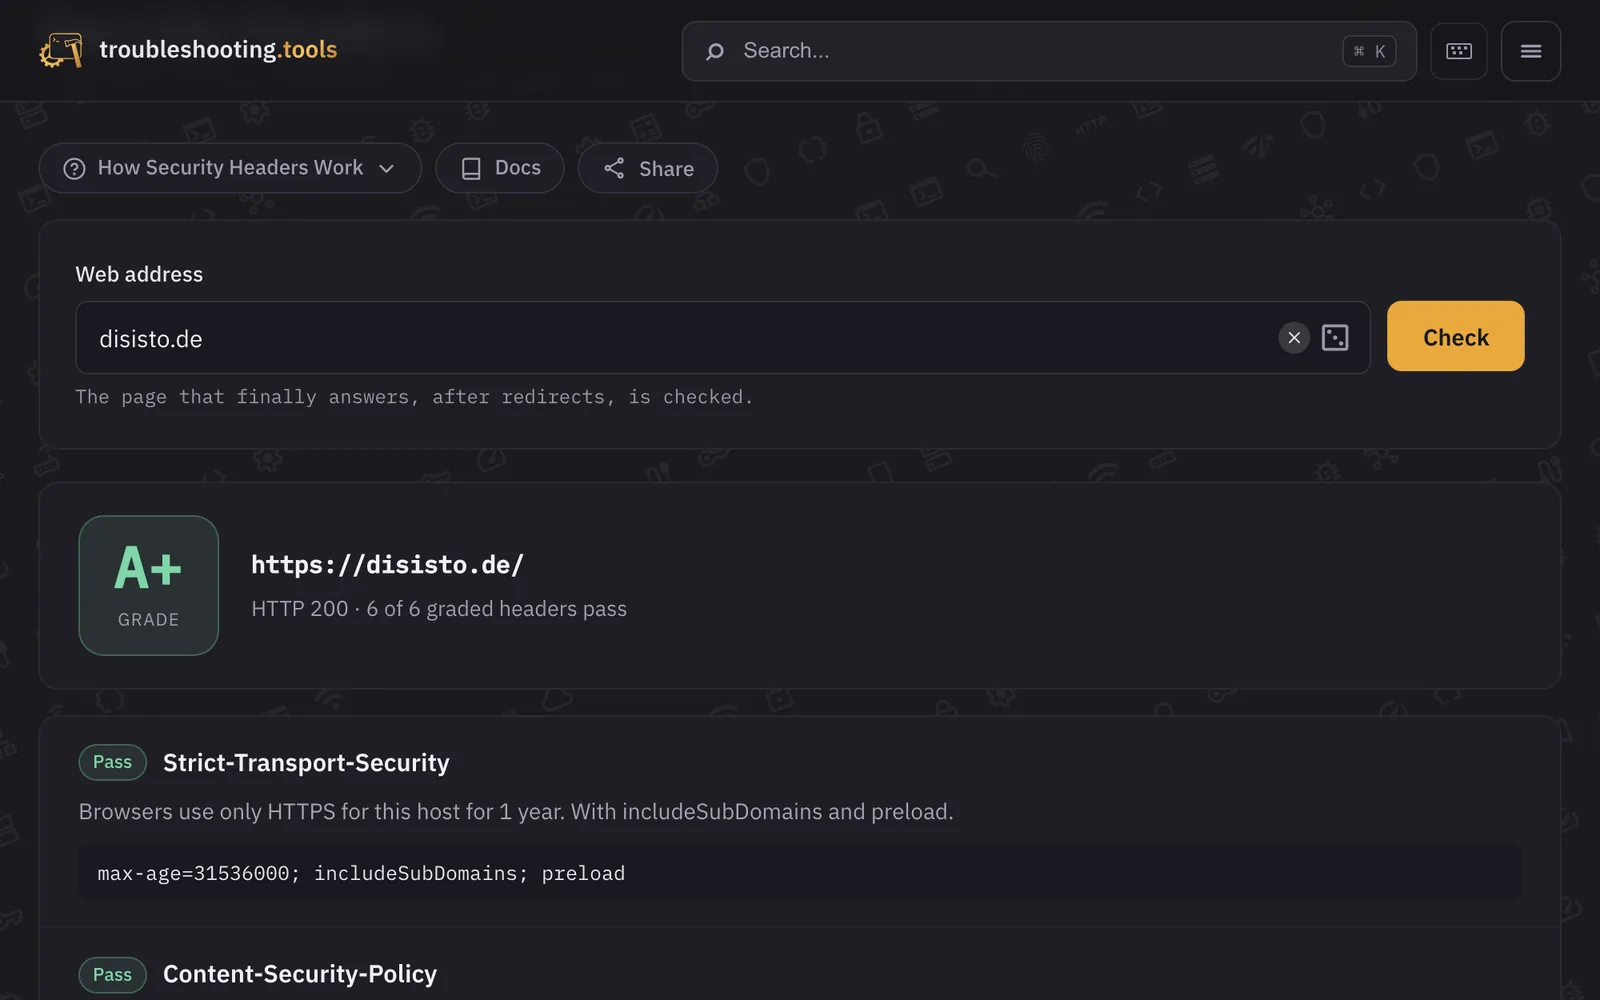
Jeder Header wird nach der Regel bewertet, die der Browser für ihn anwendet, und die Oberfläche markiert doppelt gesendete Header. Die Prüfung erklärt in Klartext, was ein Header bewirkt oder was fehlt. Der Server liest nur die Header, nie den Seiteninhalt, und prüft jeden Redirect-Schritt erneut auf ein öffentliches Ziel.
Was bewertet wird
Sechs Header mit Gewicht
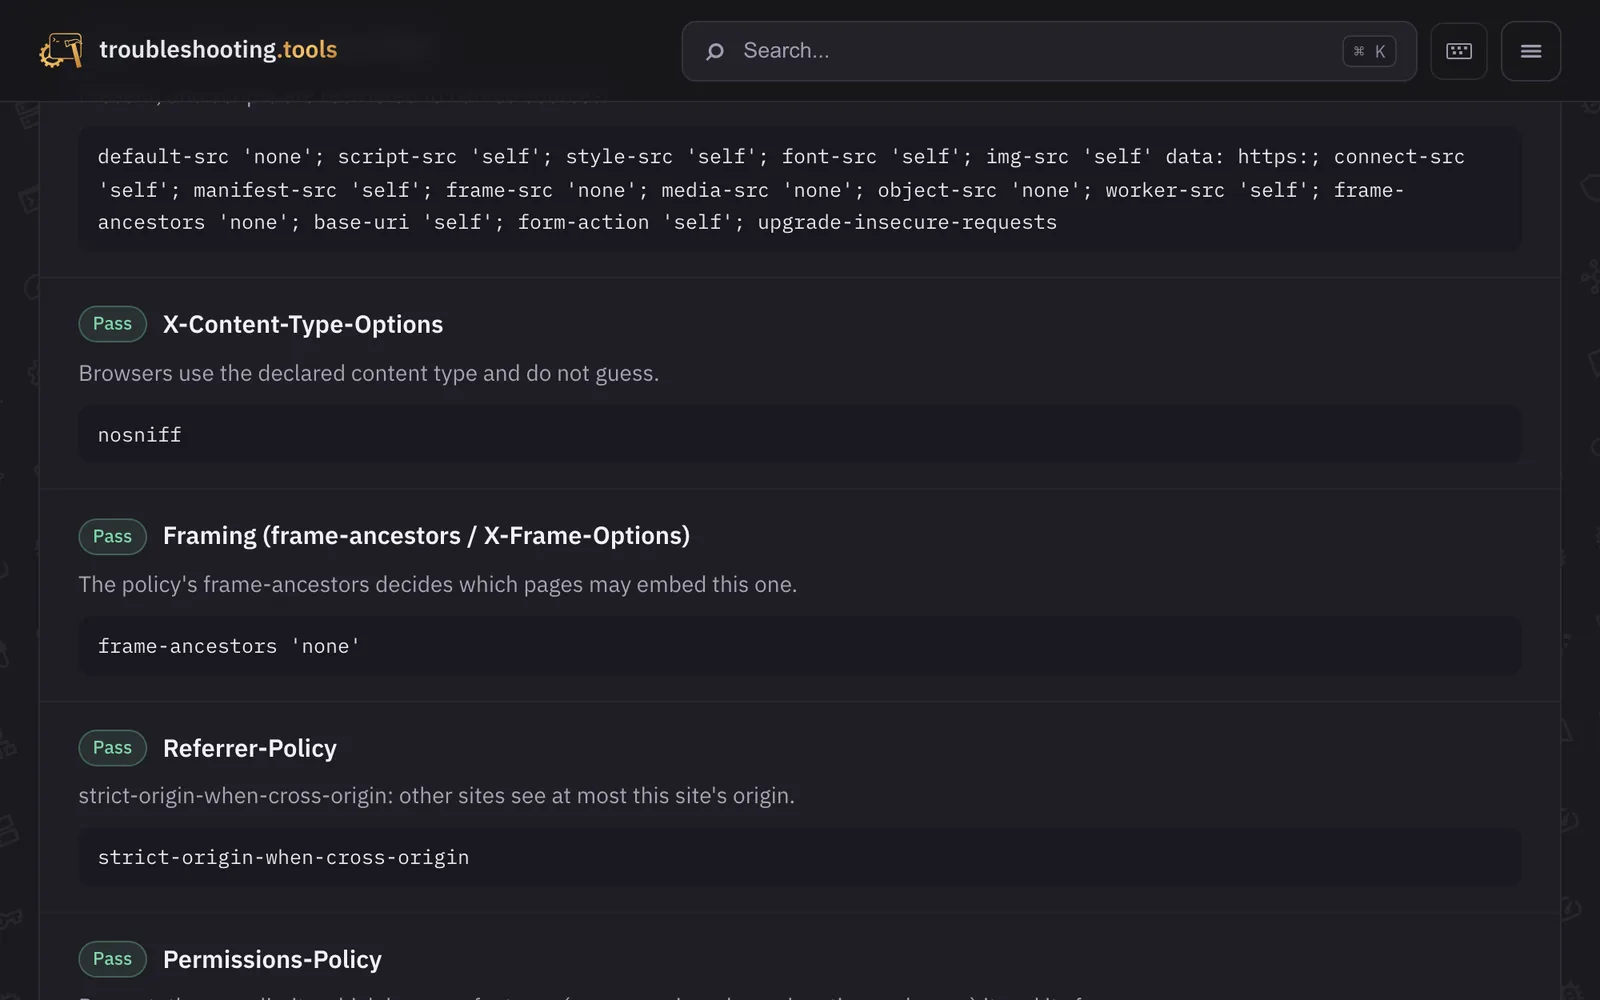
Strict-Transport-Security (mindestens 180 Tage), Content-Security-Policy, X-Content-Type-Options, Framing, Referrer-Policy und Permissions-Policy. Pass zählt einen Punkt, Warnung einen halben.
A+ und Hinweise ohne Gewicht
A+ heißt A plus eine gültige Cross-Origin-Opener-Policy und keine Softwareversion in den Headern. Gemeldet, aber nicht bewertet: CORP, Softwareversionen, Cookies ohne Secure, HttpOnly oder SameSite und X-XSS-Protection mit anderem Wert als 0.
Doppelte Header richtig gelesen
HSTS: nur der erste Header. CSP: jede Richtlinie gilt, die stärkste zählt. X-Frame-Options als Menge, Referrer-Policy der letzte bekannte Wert, zwei COOP-Werte gelten als nicht gesetzt.
Abruf mit SSRF-Schutz
Der Server folgt bis zu fünf Redirects. Jeder Schritt wird einmal aufgelöst, alle Adressen müssen öffentliches IPv4 sein, nur Standardports sind erlaubt, und verbunden wird mit genau der geprüften Adresse. Der Abruf endet beim ersten Byte des Inhalts, nur die Header werden gelesen. Ein nicht vertrauenswürdiges Zertifikat beendet die Prüfung mit einem Verweis auf den SSL/TLS-Test. Ausgehende Verbindungen sind abgesichert und scheitern im Zweifel geschlossen.
Grundlagen
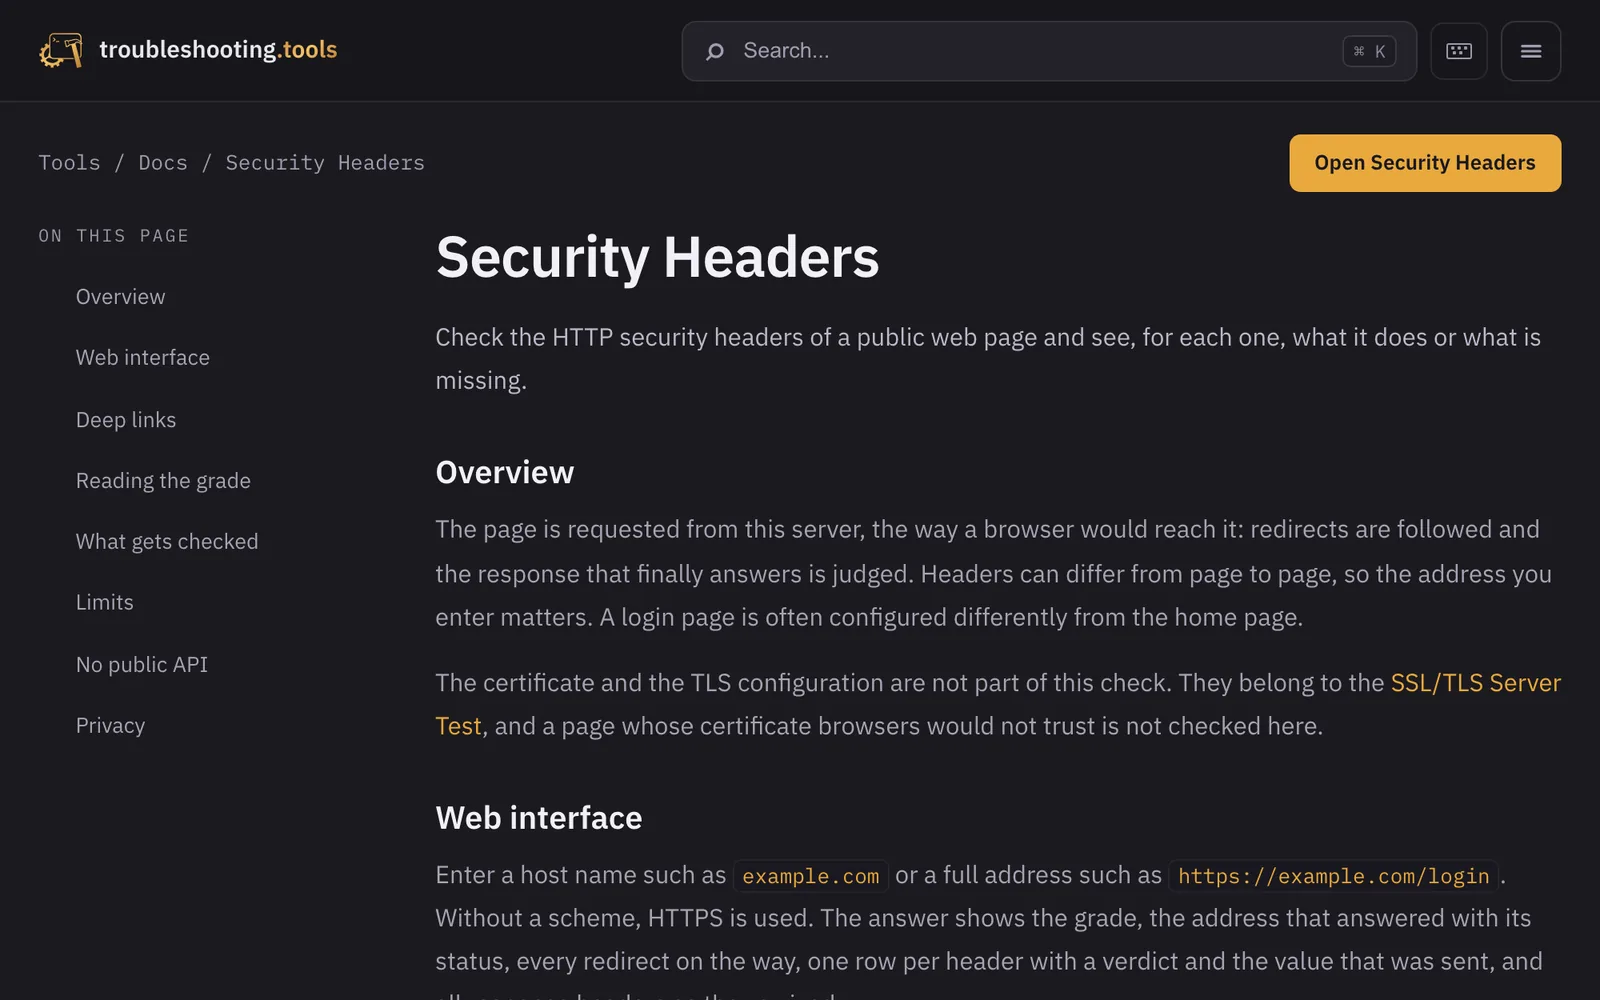
Die Regeln folgen RFC 6797 für HSTS, dem Fetch-Standard für X-Content-Type-Options und CORP, HTML für X-Frame-Options und die Opener-Policy sowie den Spezifikationen für CSP, Referrer-Policy und Permissions-Policy. Namen löst der Server per DNS over HTTPS (RFC 8484) vor jedem Schritt auf. Feste Links wie /check/headers/disisto.de starten die Prüfung direkt; eine öffentliche API gibt es nicht.
Plattform und Betrieb
Das Tool läuft auf derselben Plattform wie alle Tools von troubleshooting.tools: reines PHP hinter nginx in einem Docker-Image, gemeinsames Layout und gemeinsamer Router, eine strikte Content Security Policy pro Route und kein CDN. GitLab CI testet jeden Branch, baut die Images mit Docker-in-Docker und rollt sie aus; strukturierte Logs und externe Uptime-Checks überwachen den Betrieb.
Datenschutz
Die geprüfte Seite sieht nie die Adresse des Besuchers. Für das Rate-Limit wird nur ein HMAC-SHA256 der Adresse mit geheimem Schlüssel gespeichert. Die geprüfte URL und die Note stehen im Server-Log. Sonst wird nichts gespeichert, es gibt keinen Ergebnis-Cache, und die Seite setzt keine Cookies und lädt nichts von Dritten.
Ergebnisse
Ein Header-Prüfer, der so bewertet, wie Browser tatsächlich entscheiden, und jede Note nachvollziehbar erklärt, ohne dabei selbst zum Einfallstor zu werden.
Galerie
Screenshots der öffentlichen Seite mit Beispielzielen.