Enterprise Dashboard
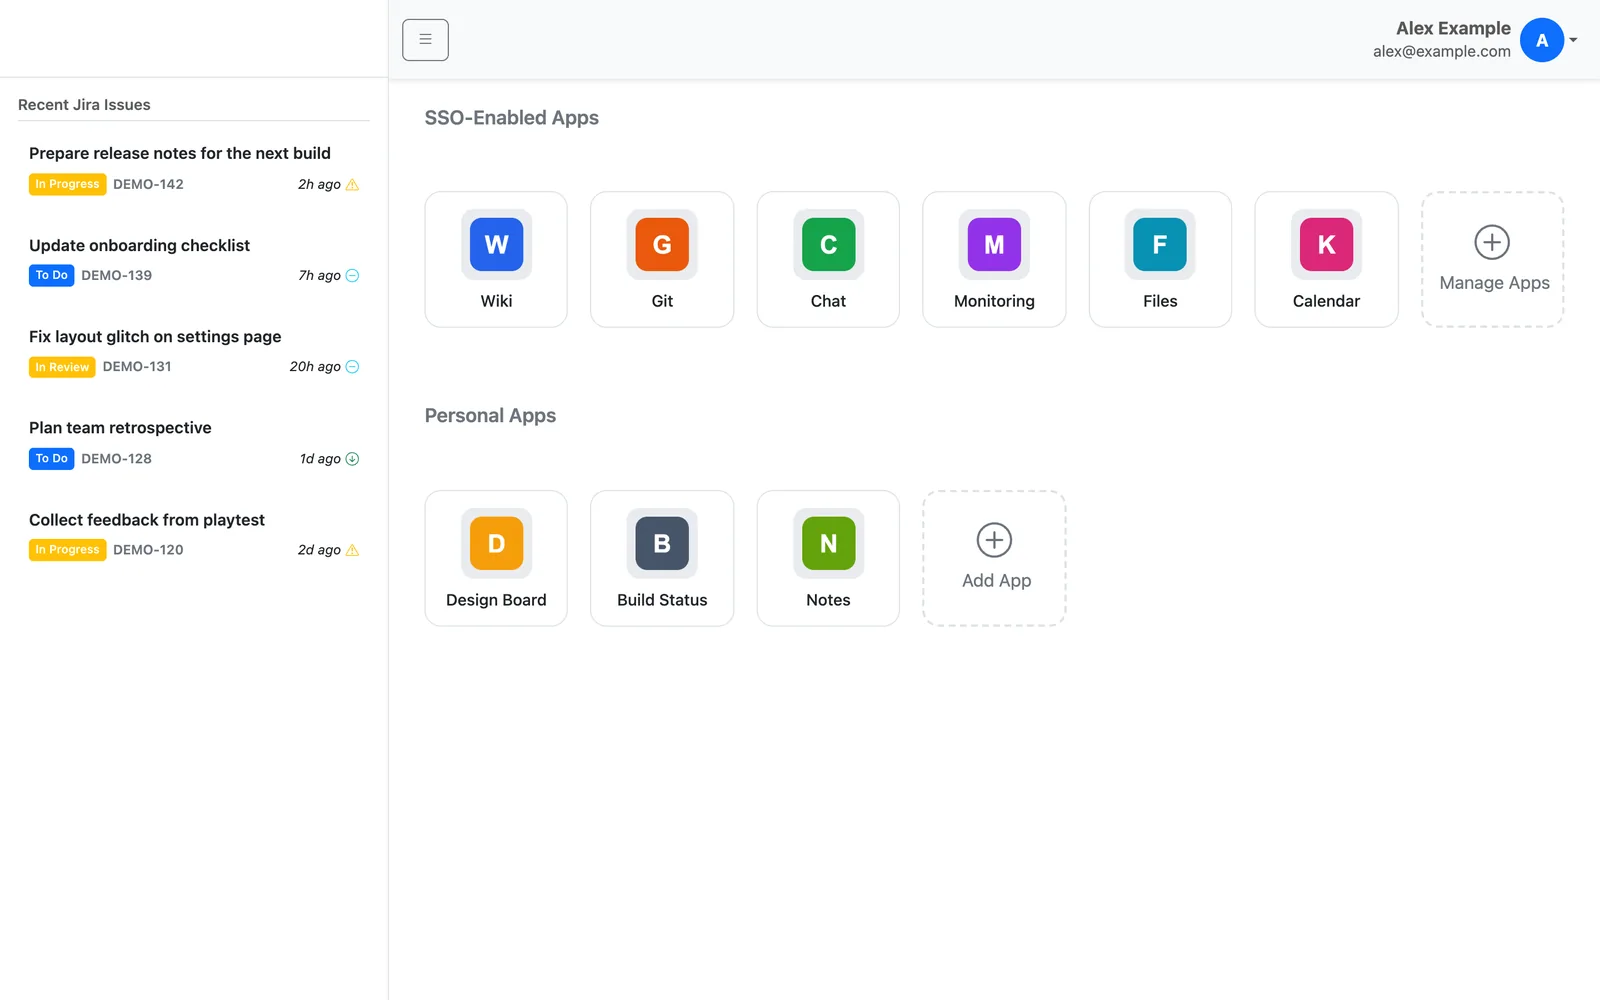
Das interne Startportal eines Indie-Game-Studios: ein Login über Keycloak, danach alle Team-Apps, die eigenen Jira-Tickets, das persönliche VPN-Profil und das interne Root-Zertifikat auf einer Seite.
Seit
2025
Einsatz
Intern, nur mit Login
Technologien
Die Herausforderung
Ein kleines, verteiltes Team arbeitet mit vielen Diensten: Wiki, Git, Chat, Monitoring, Ticketsystem. Jeder braucht dazu einen VPN-Zugang und muss das interne Root-Zertifikat auf seinen Geräten installieren. Ohne zentralen Einstieg suchen alle dieselben Links, Profile und Anleitungen immer wieder zusammen.
Die Lösung
Ein Startportal hinter Single Sign-on: Nach einem Login über Keycloak zeigt eine Seite alle Team-Apps, persönliche Kacheln, die eigenen offenen Jira-Tickets, das VPN-Profil und das Root-Zertifikat samt Anleitung. Rollen aus Keycloak entscheiden, wer die gemeinsamen Apps verwalten darf.
Was das Dashboard bietet
App-Kacheln
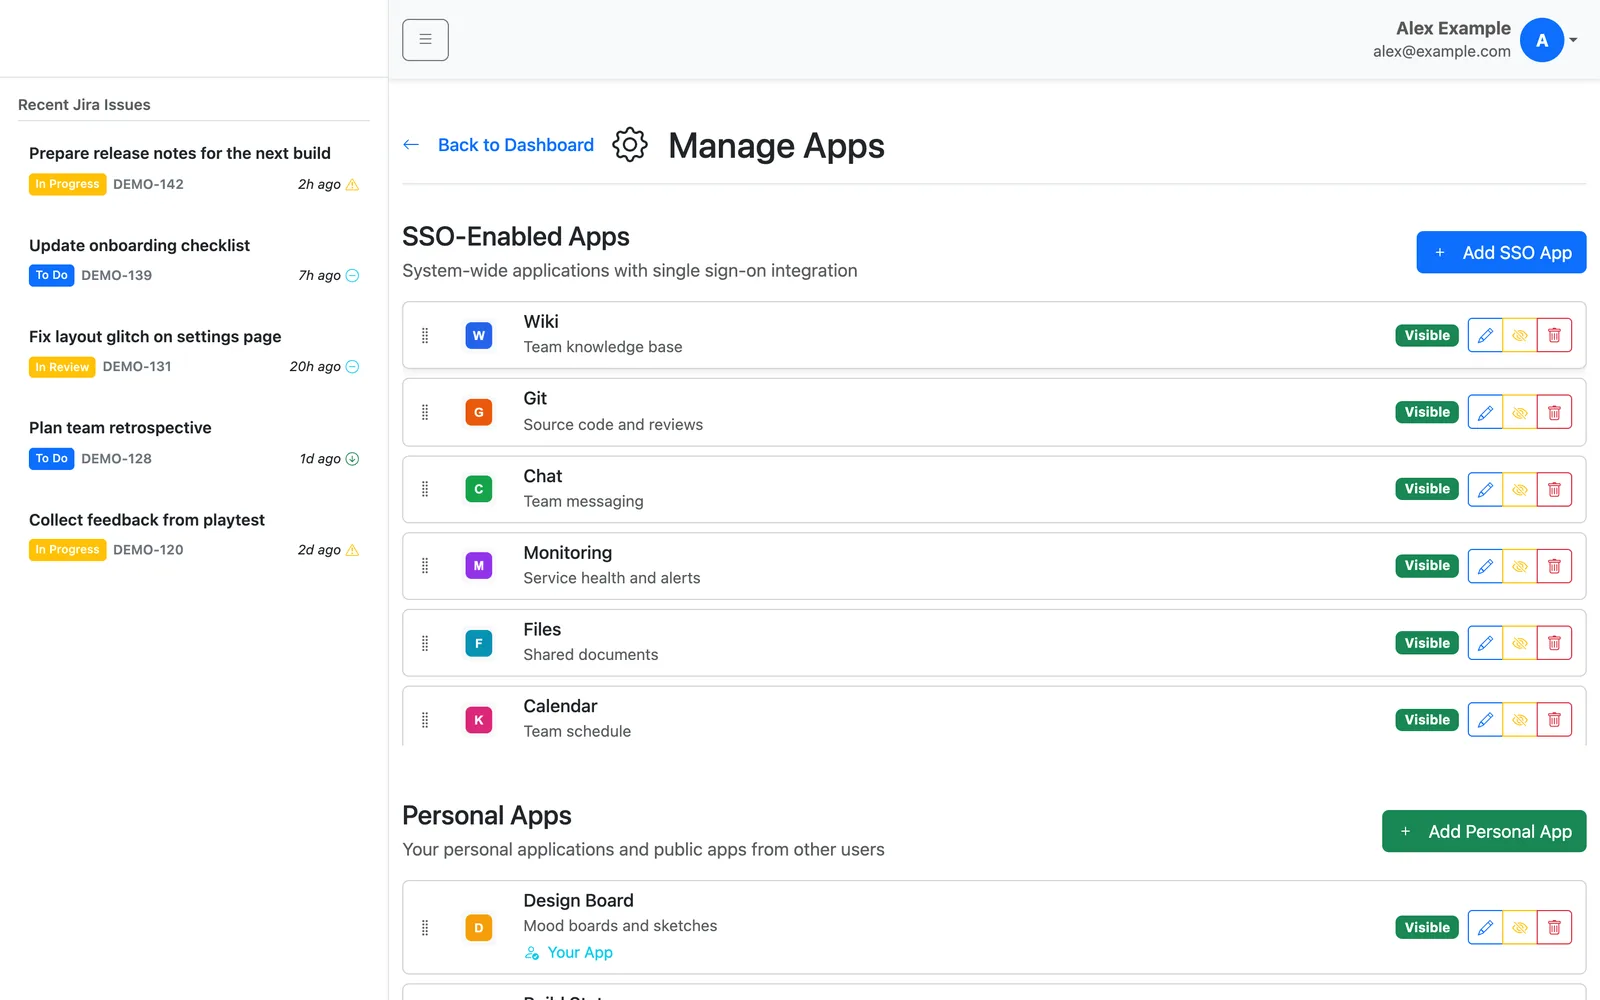
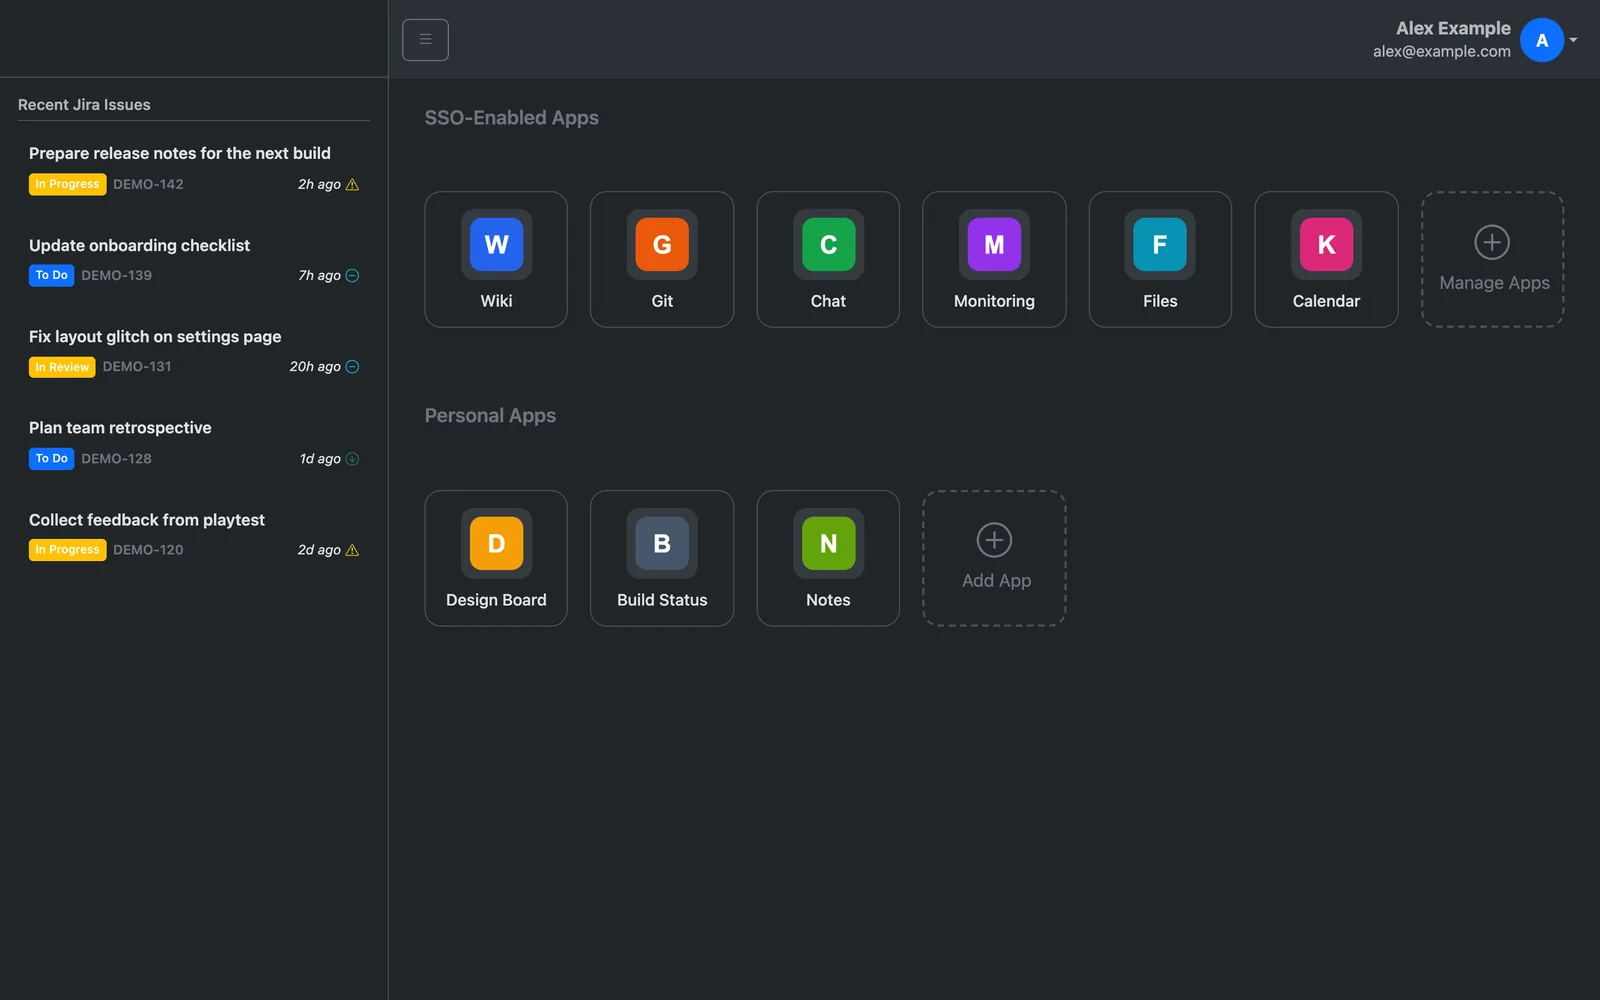
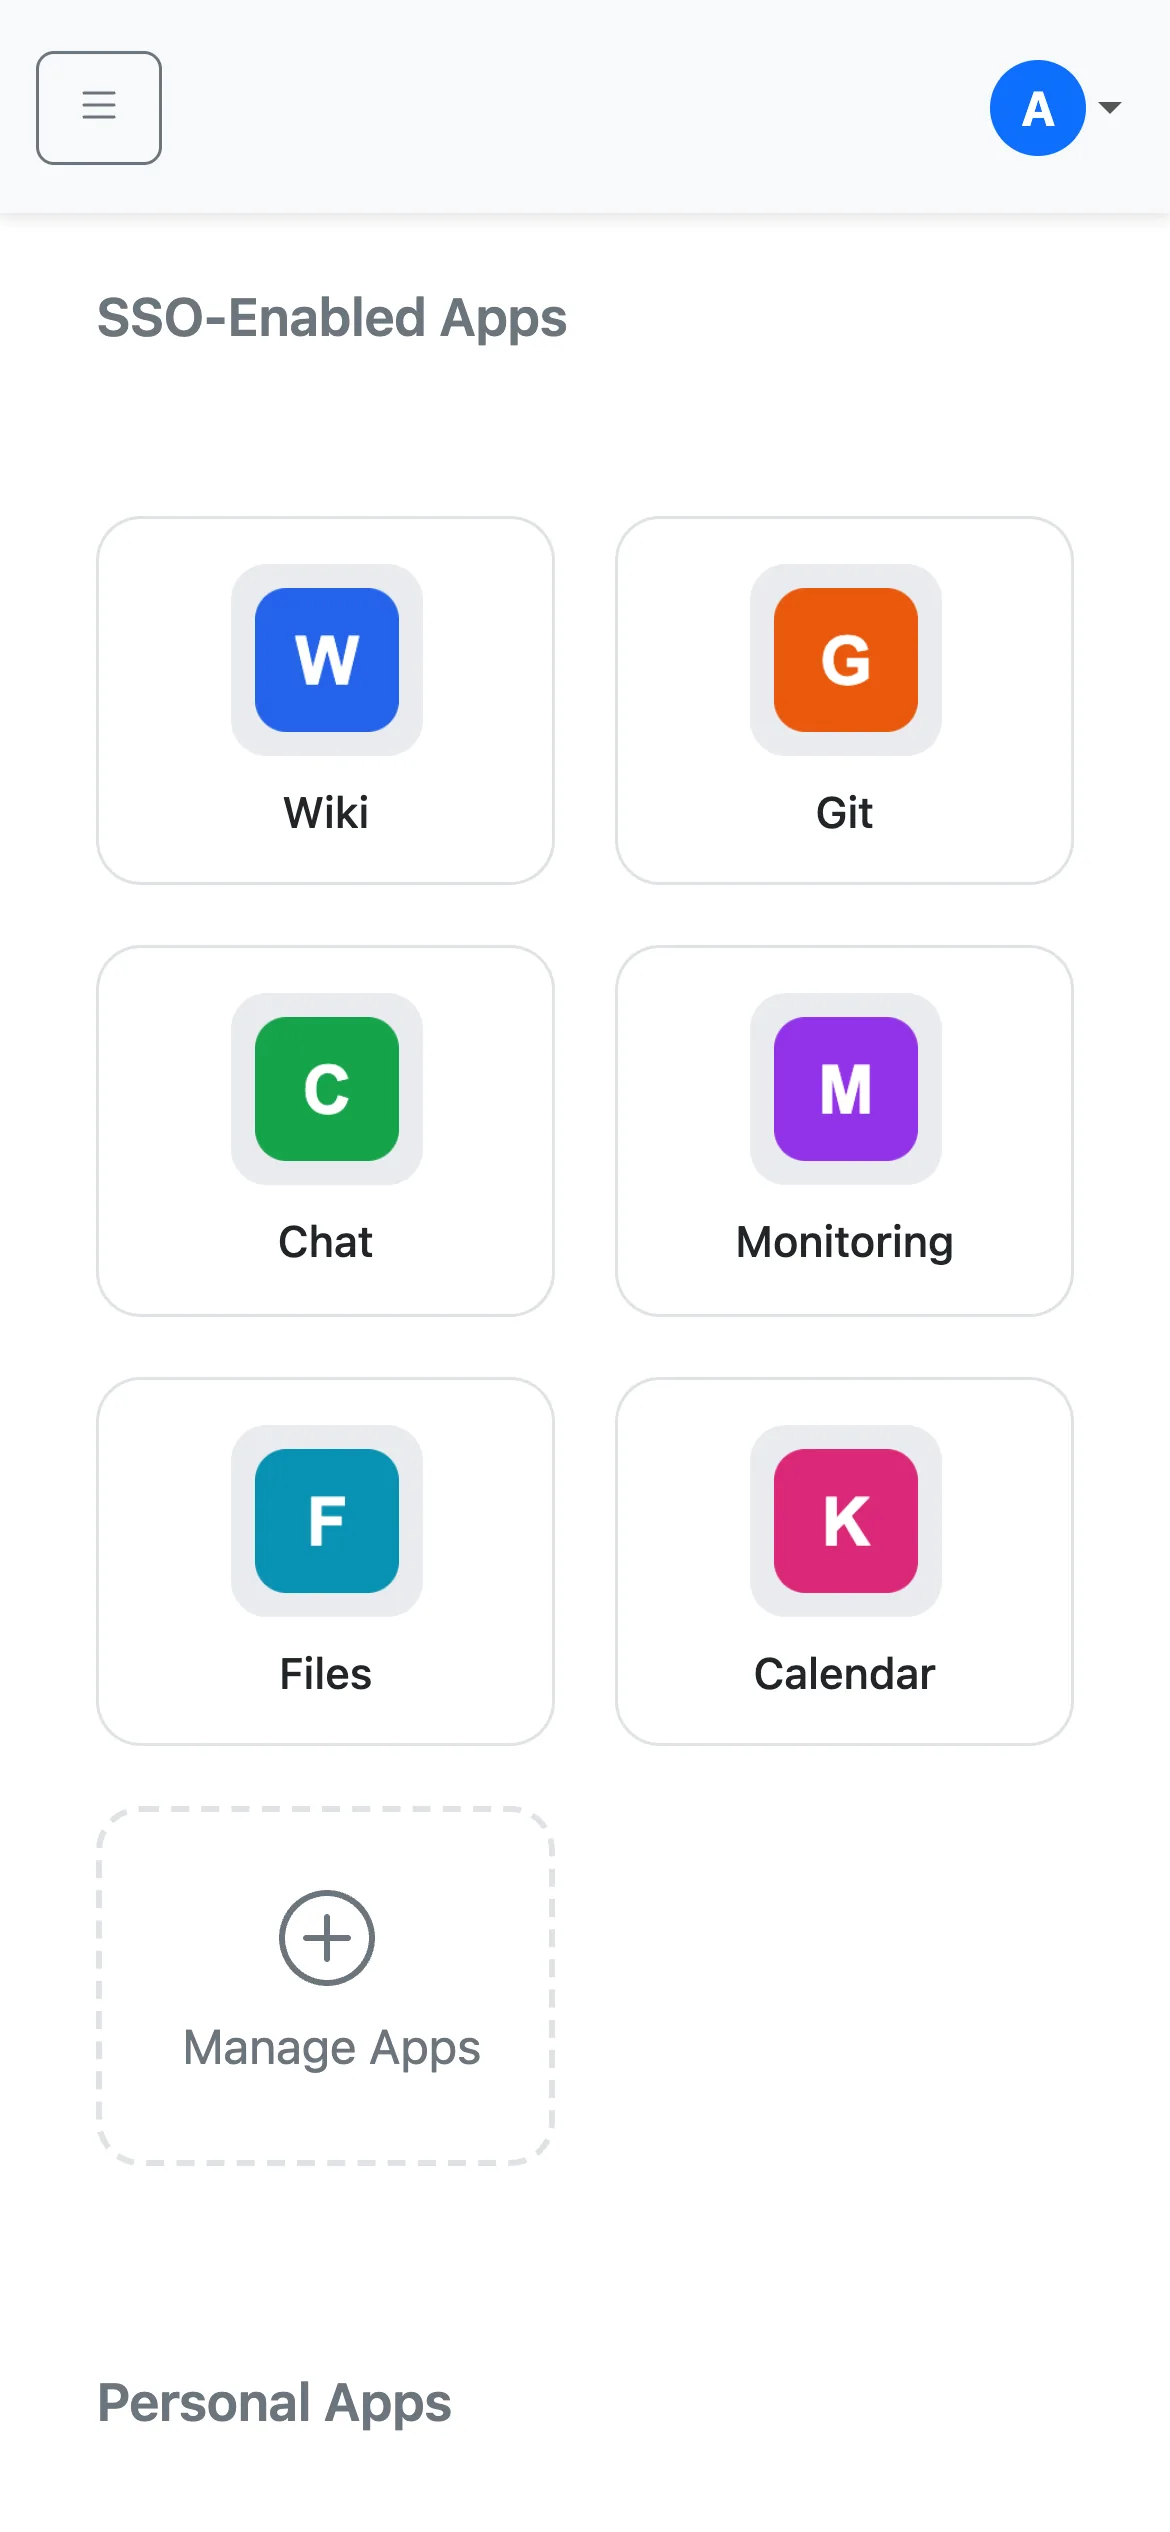
Kacheln für alle Team-Apps mit Single Sign-on, zentral von Admins gepflegt. Dazu persönliche Kacheln, die man auch mit dem ganzen Team teilen kann, und eigene Sichtbarkeits-Einstellungen.
VPN und Zertifikat
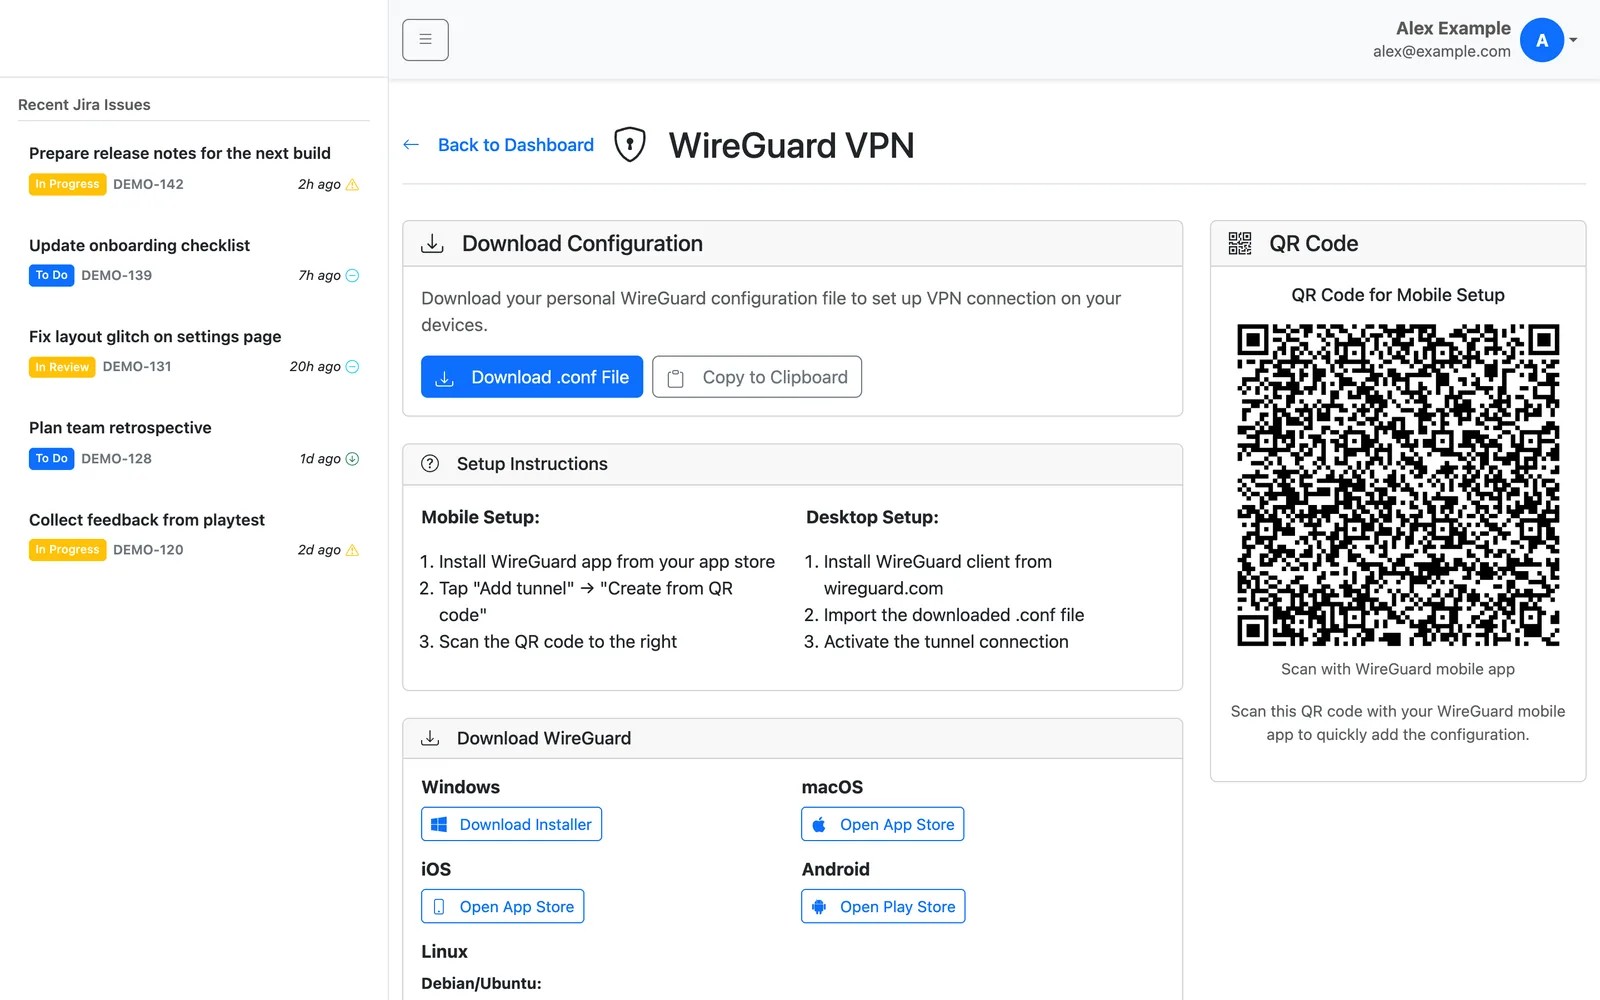
Das persönliche WireGuard-Profil zum Herunterladen, Kopieren oder als QR-Code für die mobile App, der QR-Code entsteht im Browser. Das interne Root-Zertifikat gibt es für iOS, macOS, Windows, Android und Linux, jeweils mit Anleitung.
Jira
Eine Seitenleiste zeigt die eigenen offenen Jira-Tickets, zugewiesen oder selbst gemeldet, mit Status und Link. Die Abfrage läuft auf dem Server, der API-Token erreicht nie den Browser.
Single Sign-on
Die Anmeldung läuft über OpenID Connect (Authorization Code Flow) am zentralen Keycloak, mit einmaligem State und erneuerter Session beim Login. Tokens werden im Hintergrund aufgefrischt, und die Session endet, wenn das Konto im SSO deaktiviert wird. Eine Admin-Rolle aus Keycloak schaltet die Verwaltung der gemeinsamen Apps frei. Eine eigene Benutzerdatenbank gibt es nicht, das Profil kommt aus dem SSO.
Architektur
PHP ohne Framework, JavaScript ohne Framework und Bootstrap, alle Assets vom eigenen Server. MariaDB speichert App-Kacheln und Einstellungen, verknüpft mit der SSO-Kennung. nginx und PHP-FPM laufen in eigenen Containern, PHP-FPM ist nur über einen lokalen Socket erreichbar. Eine strikte Content Security Policy, Schreibzugriffe nur vom eigenen Ursprung und durchgehend maskierte Ausgaben.
Build und Betrieb
GitLab CI baut bei jeder Änderung die Container-Images, jeweils mit den aktuellen Paketen des Betriebssystems, prüft sie mit Trivy und rollt sie aus; auf dem Server wird nichts von Hand geändert. Secrets kommen beim Deploy aus einem zentralen Secret-Manager, nie aus dem Repository oder dem Image. Das Dashboard läuft hinter dem zentralen Reverse Proxy und wird vom zentralen Monitoring erfasst. Im November 2026 kamen der Umzug in ein GitLab-Repository mit CI-gebauten Containern sowie ein Sicherheits-Review mit Härtung dazu.
Datenschutz
Kein Analytics und kein Tracking. Gespeichert werden nur App-Kacheln und Einstellungen; alle Profildaten kommen aus dem SSO. Die Jira-Abfrage läuft auf dem Server, sodass der API-Token nie den Browser erreicht.
Ergebnisse
Ein zentraler Einstieg, der dem Team die Suche nach Links, VPN-Profilen und Zertifikaten erspart, mit einem einzigen Login und ohne eigene Benutzerverwaltung.
Galerie
Screenshots mit Demo-Daten; Namen, Apps, Tickets und Schlüssel sind erfunden.