Port Checker
Einzelne Ports, Bereiche oder gängige Dienste per TCP prüfen, vom Server aus, mit Schutz vor Missbrauch und einer API für Skripte.
Teil von
troubleshooting.tools
Technologien
Die Herausforderung
„Ist der Port von außen erreichbar?“ ist eine der häufigsten Fragen beim Einrichten eines Dienstes. Ein öffentlicher Port-Checker ist dabei selbst ein Risiko: Er darf nicht als Sprungbrett ins interne Netz dienen, nicht für Massenscans missbraucht werden und muss bei Last ehrlich ablehnen statt still zu scheitern.
Die Lösung
Jede Prüfung ist ein TCP-Verbindungsaufbau vom Server aus, mit eigener Zeitgrenze. Private und reservierte Ziele werden abgelehnt, auch wenn erst die Namensauflösung zu ihnen führt, und verbunden wird genau mit der geprüften Adresse. Die Kosten werden in geprüften Ports gezählt, nicht in Anfragen, und abgeschnittene Scans sind klar markiert.
Drei Prüfmodi
Einzelner Port
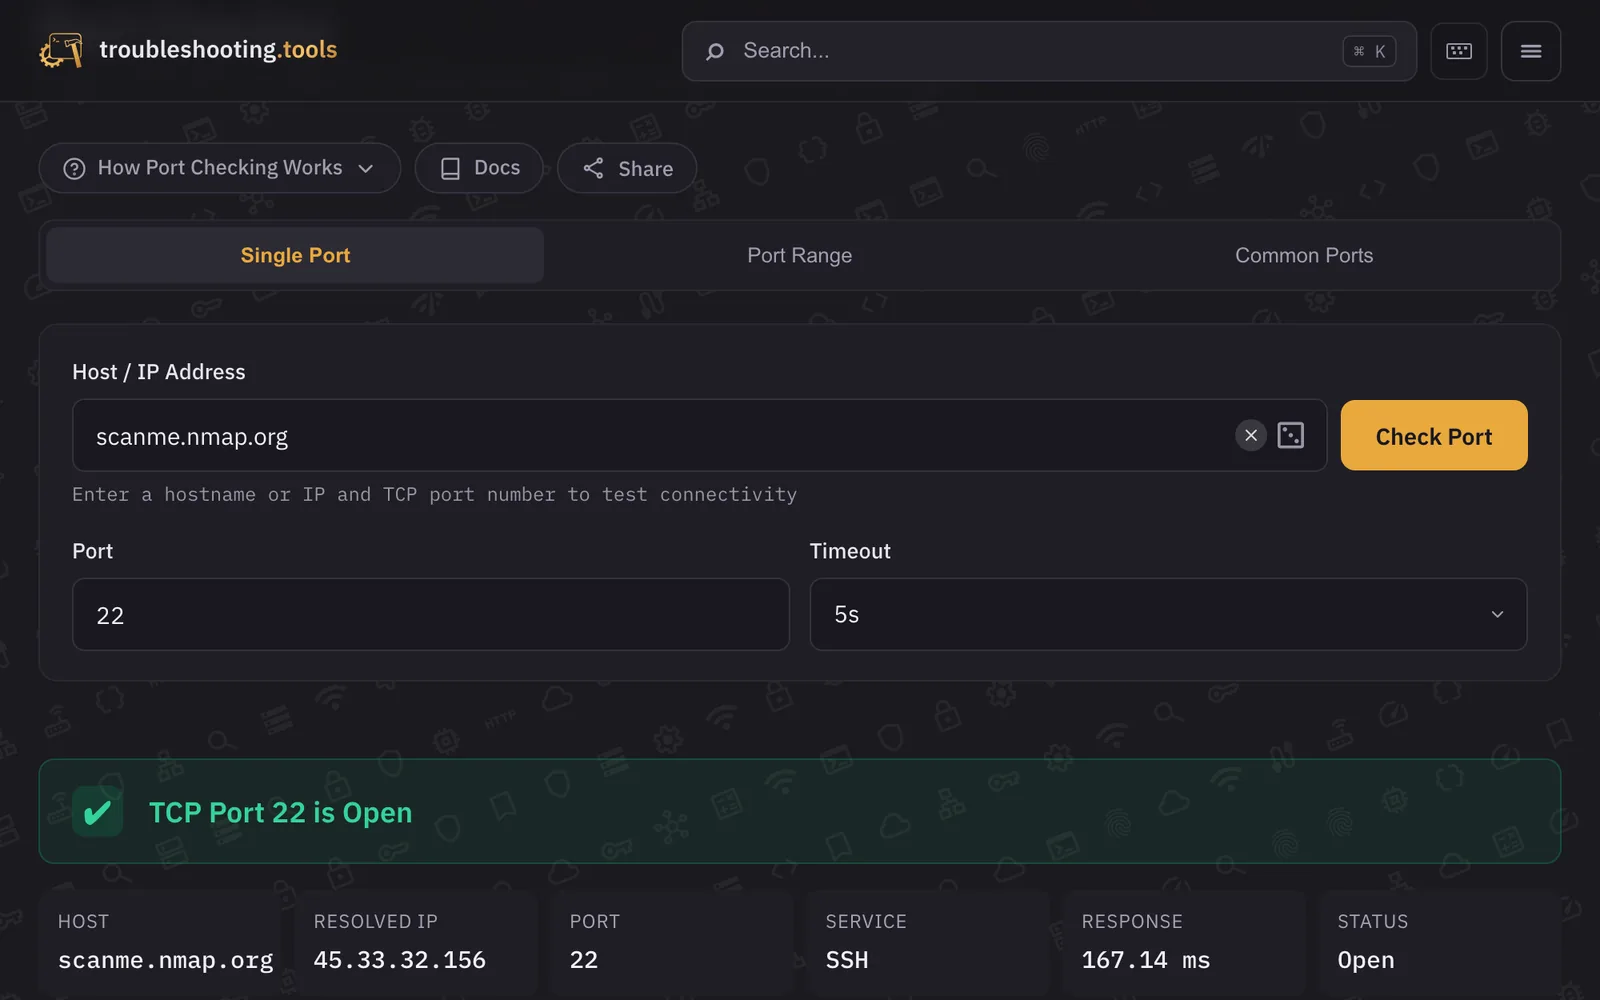
Host und Port mit wählbarer Zeitgrenze. Ergebnis: aufgelöste Adresse, Dienstname, Antwortzeit und Status offen oder geschlossen.
Portbereich
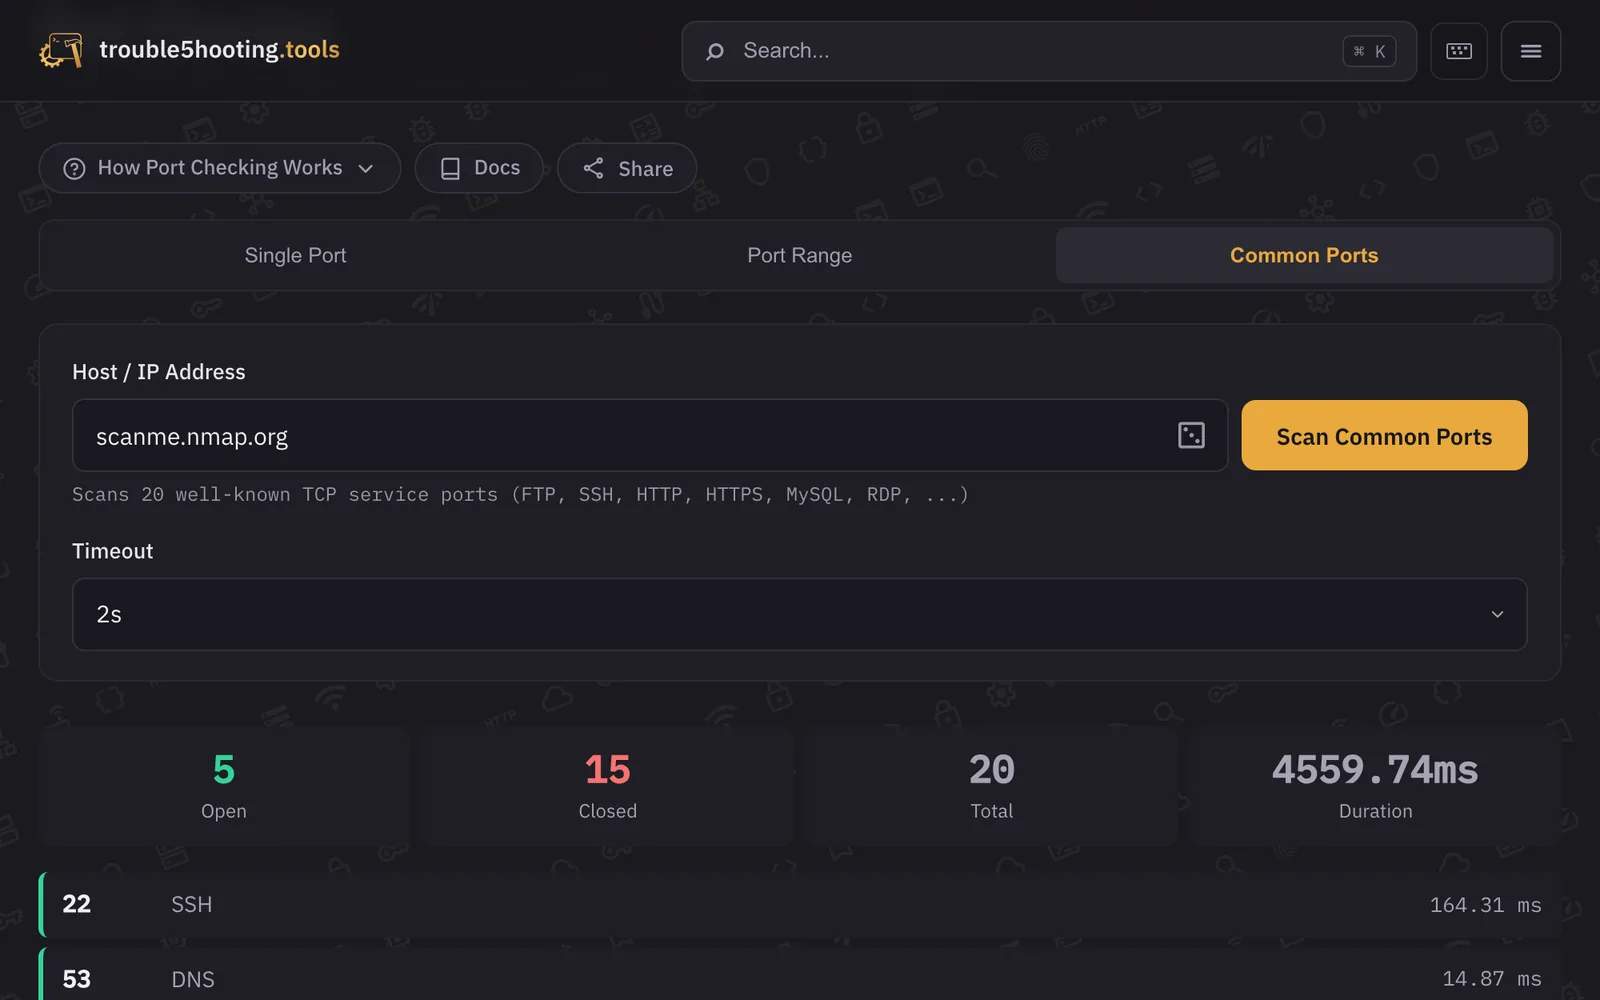
Start- und Endport. Ergebnis: Zählung offen, geschlossen und gesamt, Dauer und die Liste der offenen Ports mit Dienst und Zeit.
Gängige Dienste
Ein fester Satz von 20 Diensten, von SSH, SMTP und HTTPS bis PostgreSQL, Redis und MongoDB. Nur TCP, UDP wird nicht geprüft.
Schutz vor Missbrauch
Der SSRF-Schutz prüft die aufgelöste Adresse, nicht nur den Namen, und verbindet sich mit genau dieser Adresse, damit eine zweite Auflösung nicht auf ein anderes Ziel zeigt. Ein Scan kostet ein Vielfaches einer Einzelprüfung, sodass keine Anfrage für denselben Preis hundertmal mehr Arbeit macht. Die Zulassung prüft zuerst das Billige: ob die Adresse schon beschäftigt ist, ob ein Platz frei ist, ob das Kontingent reicht. Ist alles voll, kommt sofort HTTP 503, Anfragen werden nie in eine Warteschlange gestellt. Kann der Limiter seinen Zustand nicht halten, lehnt er ab, statt durchzulassen. Ausgehende Verbindungen sind abgesichert und scheitern im Zweifel geschlossen.
API
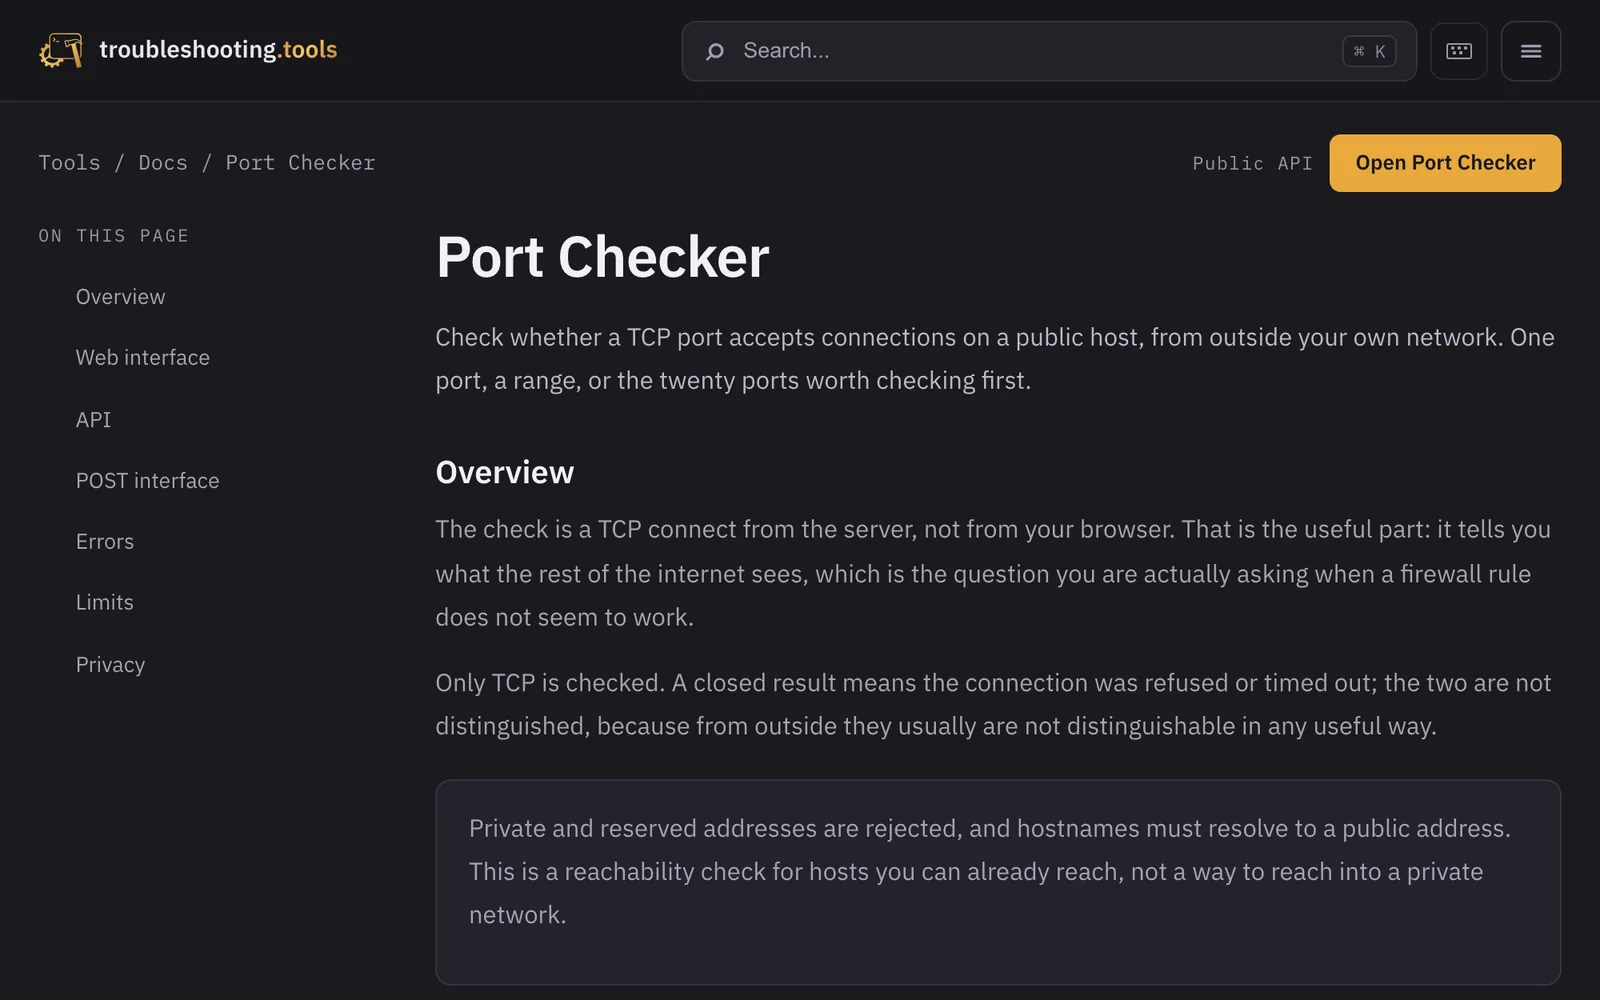
Per GET gibt es JSON oder Klartext: „Open“ oder „Closed“ für einen Port, bei Scans eine Zeile pro offenem Port. Das Klartext-Format ist für Shell-Bedingungen gedacht. Per POST stehen Einzelport, Bereich, gängige Dienste und mehrere Hosts für einen Port bereit. Ein geschlossener Port ist eine normale Antwort mit HTTP 200; Fehler kommen als 400, das Rate-Limit pro Adresse als 429 und volle Kapazität als 503.
Plattform und Betrieb
Das Tool läuft auf derselben Plattform wie alle Tools von troubleshooting.tools: reines PHP hinter nginx in einem Docker-Image, gemeinsames Layout und gemeinsamer Router, eine strikte Content Security Policy pro Route und kein CDN. GitLab CI testet jeden Branch, baut die Images mit Docker-in-Docker und rollt sie aus; strukturierte Logs und externe Uptime-Checks überwachen den Betrieb.
Datenschutz
Der Test läuft vom Server aus, das Ziel sieht den Server, nicht den Besucher. Für das Rate-Limit wird nur ein HMAC-SHA256 der Besucheradresse mit geheimem Schlüssel gespeichert, nie die Adresse selbst. Geprüfte Hosts und Ports stehen im Server-Log. Ergebnisse werden nicht zwischengespeichert, und die Seite lädt nichts von Dritten.
Ergebnisse
Ein Port-Checker, der die Frage nach der Erreichbarkeit schnell beantwortet und dabei selbst kein Werkzeug für Angriffe wird: abgesicherte Ziele, faire Kosten, ehrliche Ablehnung unter Last und eine API, die sich direkt in Skripten nutzen lässt.
Galerie
Screenshots der öffentlichen Seite mit Beispielzielen.